
The post has been translated automatically. Original language: Russian



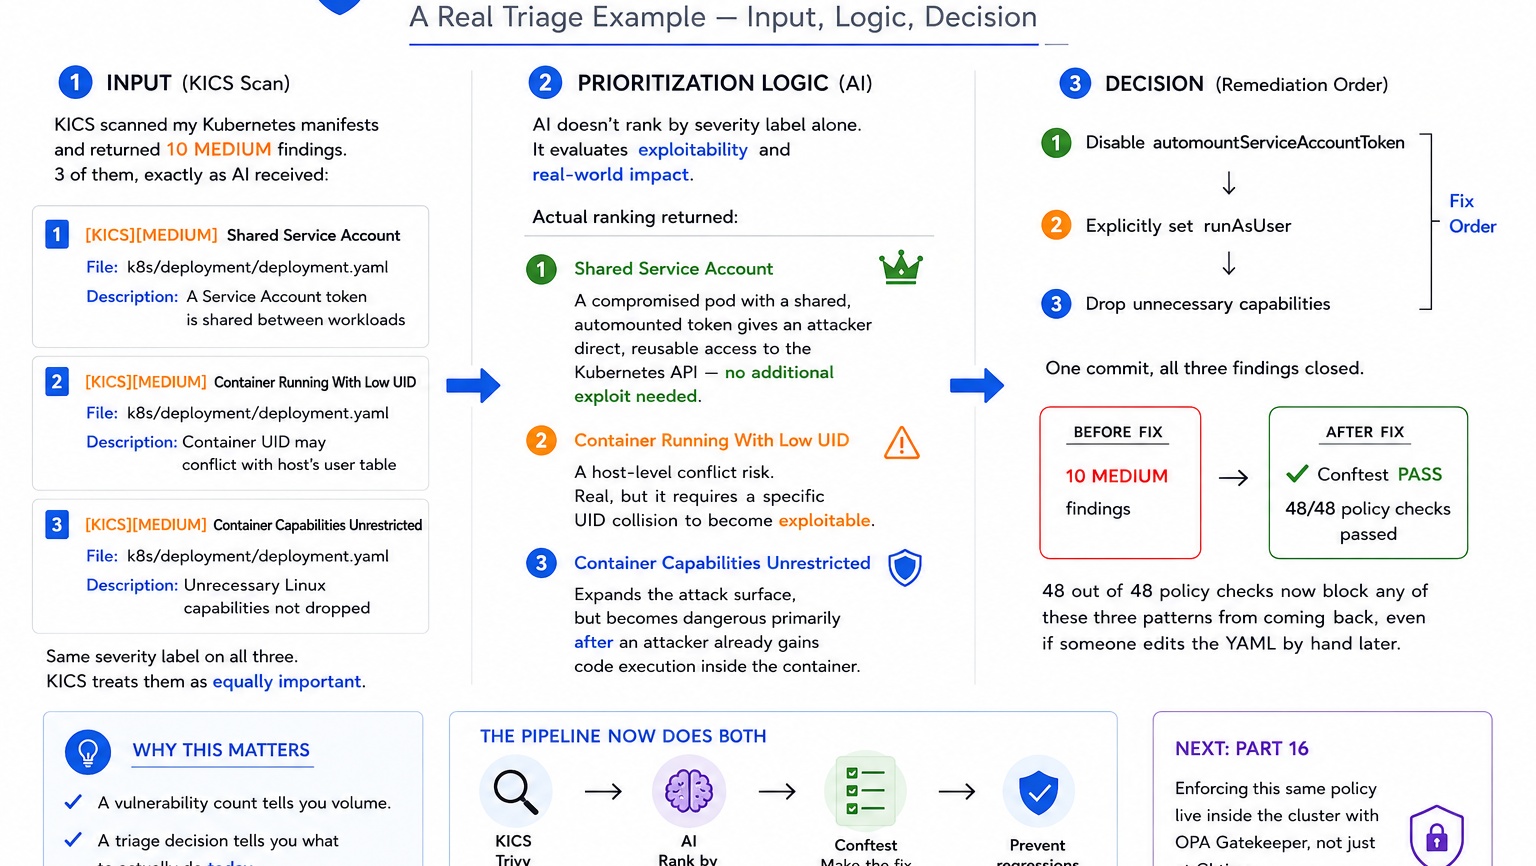
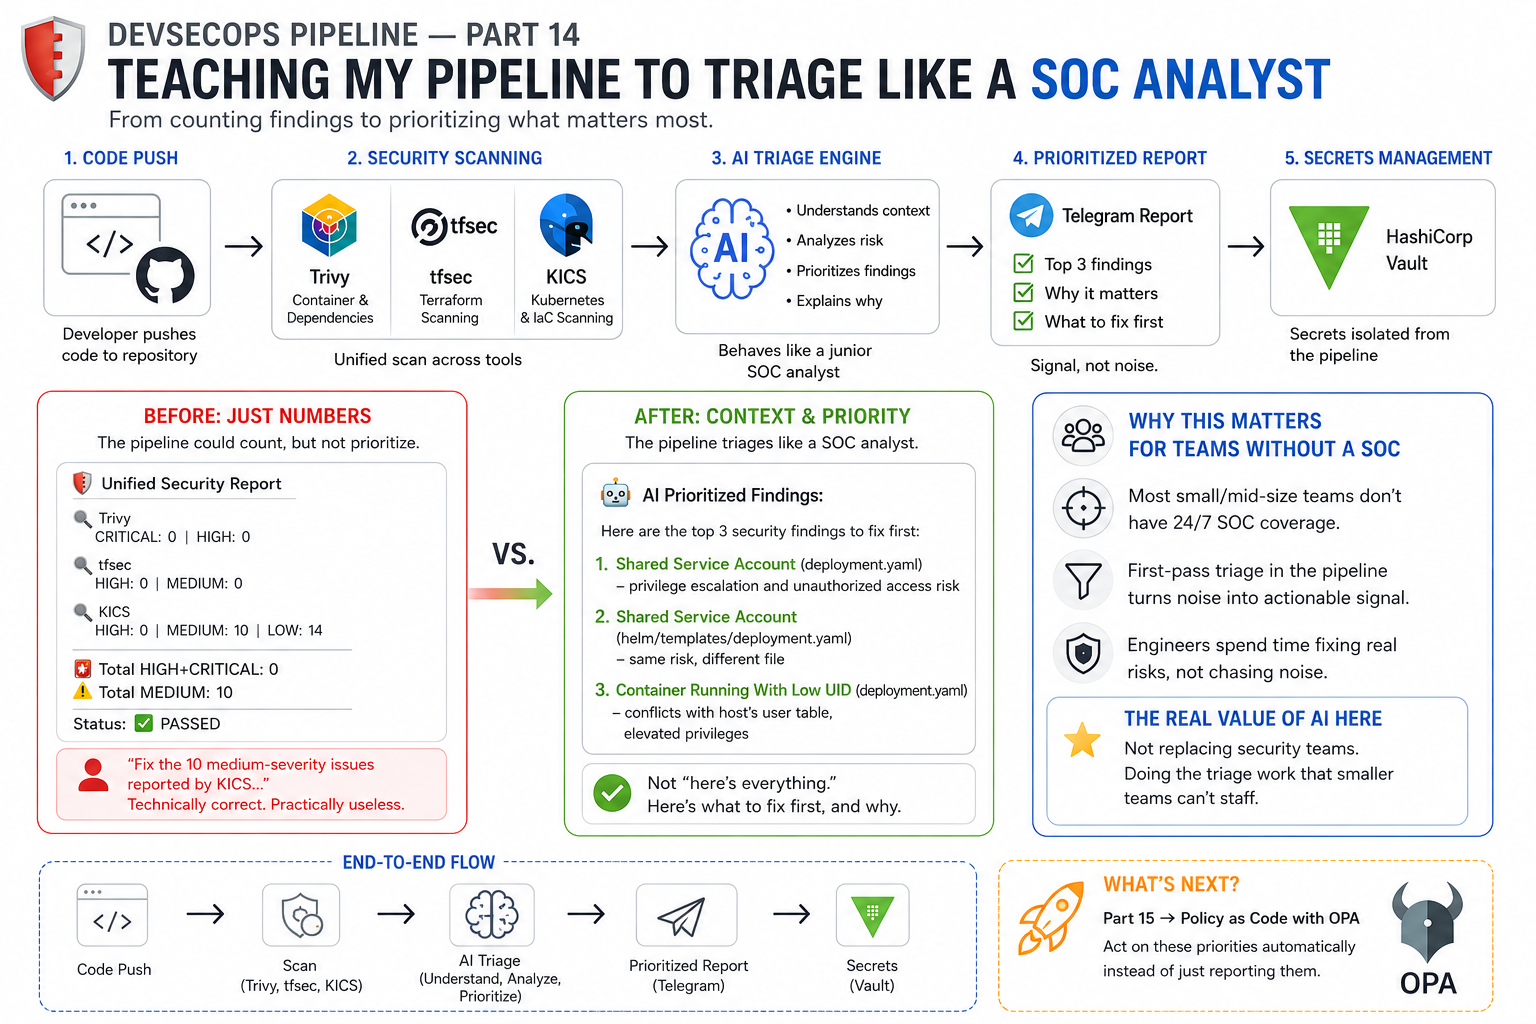
Recently, I have been developing a practical project in the field of DevSecOps, the purpose of which is to automate security control at different stages of the application lifecycle: from checking the source code and infrastructure to monitoring security during application operation.
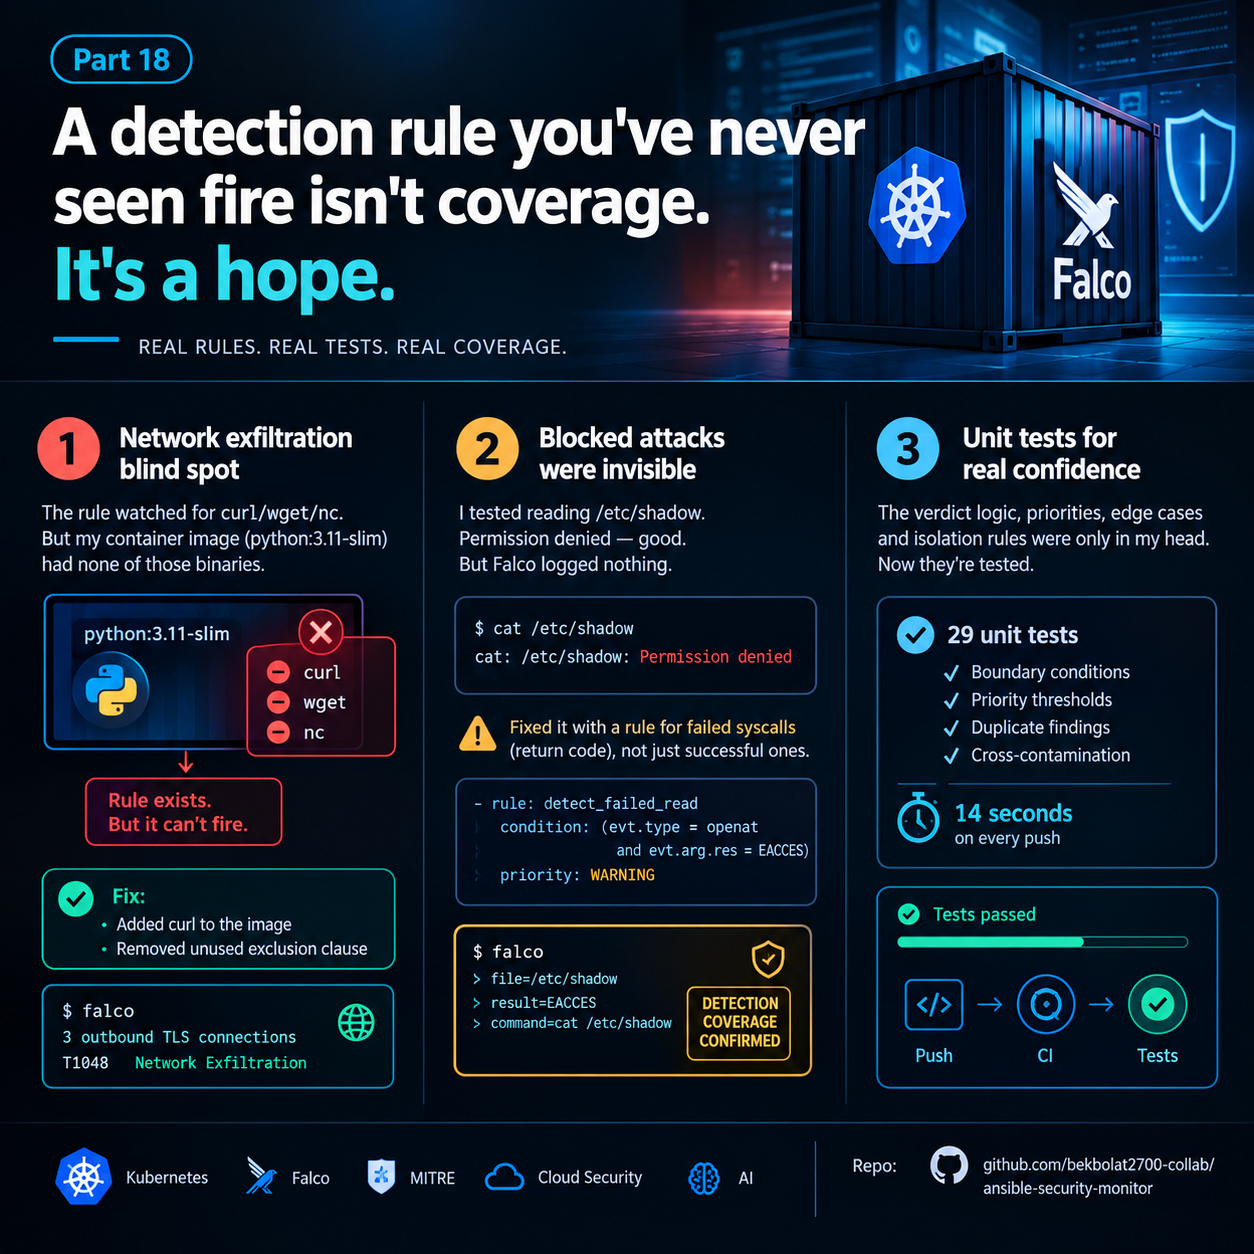
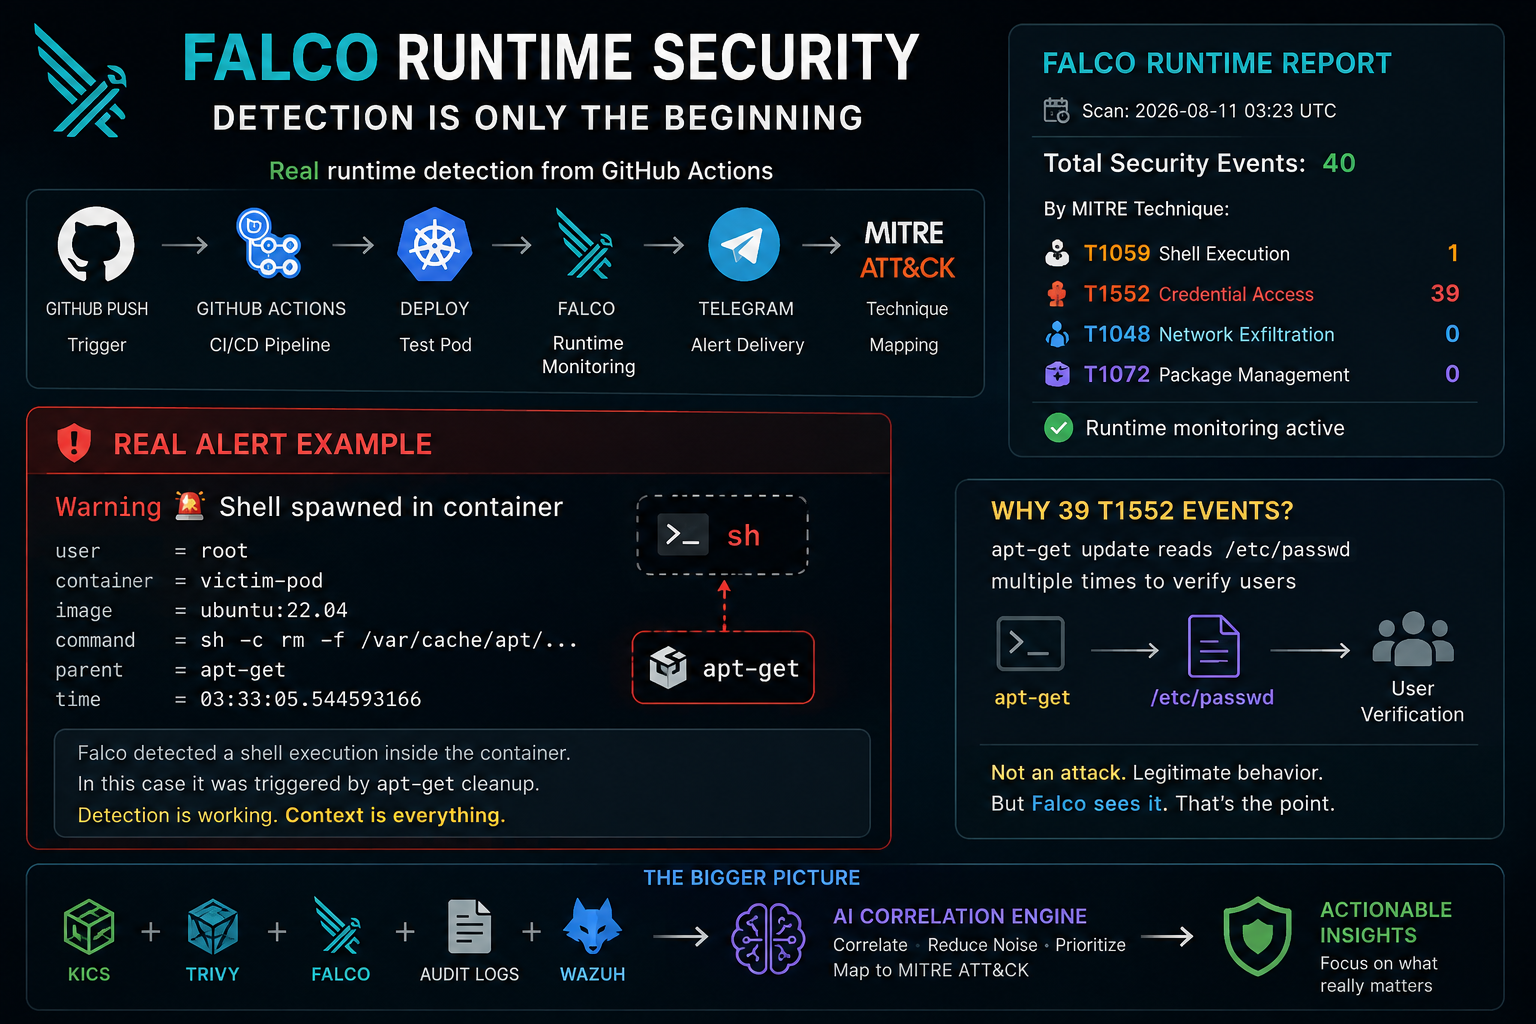
The project uses Trivy and KICS to find vulnerabilities and insecure settings, Ansible to automate infrastructure, Kubernetes to manage container applications, HashiCorp Vault to securely store secrets, and Falco to detect suspicious activity during runtime.
MITRE ATT&CK is used to classify events. A separate component based on artificial intelligence analyzes the results of inspections, helps identify the most important problems and makes recommendations for their elimination. At the same time, artificial intelligence does not perform automatic changes to the infrastructure, but leaves the final decision to a specialist.
The next stage of the project is to combine the results of the security check with events that occur while the same application is running in Kubernetes. This will allow you to link the discovered vulnerability to the actual behavior of the application and get a more useful context for analysis.
My goal is to create a single practical security platform that integrates event detection, matching, analysis, and explanation of results.
В последнее время я развиваю практический проект в области DevSecOps, цель которого — автоматизировать контроль безопасности на разных этапах жизненного цикла приложения: от проверки исходного кода и инфраструктуры до контроля безопасности во время работы приложения.
В проекте используются Trivy и KICS для поиска уязвимостей и небезопасных настроек, Ansible для автоматизации инфраструктуры, Kubernetes для управления контейнерными приложениями, HashiCorp Vault для защищённого хранения секретов и Falco для обнаружения подозрительной активности во время выполнения.
Для классификации событий используется MITRE ATT&CK. Отдельный компонент на основе искусственного интеллекта анализирует результаты проверок, помогает определить наиболее важные проблемы и формирует рекомендации по их устранению. При этом искусственный интеллект не выполняет автоматические изменения в инфраструктуре, а оставляет окончательное решение за специалистом.
Следующий этап проекта — объединить результаты проверки безопасности с событиями, которые возникают во время работы того же приложения в Kubernetes. Это позволит связать обнаруженную уязвимость с реальным поведением приложения и получать более полезный контекст для анализа.
Моя цель — создать единую практическую платформу безопасности, которая объединяет обнаружение, сопоставление событий, анализ и объяснение результатов.
 Share