
The post has been translated automatically. Original language: Russian




We are building Ortaq Hub, an electronic work permit platform for enterprises. When you talk to large customers and government bodies, the question of information security comes up sooner or later. In one of the Ministry's replies, we were told directly that further consideration is possible taking into account the procedures in the field of informatization and information security. So we decided to figure out what it takes to get into the register of trusted digital objects. Sharing what we found — it might save someone a couple of weeks.
First: the rules have changed. In summer 2026 the old rules for keeping the register lost force, and it is now kept under new rules based on the Digital Code. If you are reading articles or advice written before July, check them against the current text.
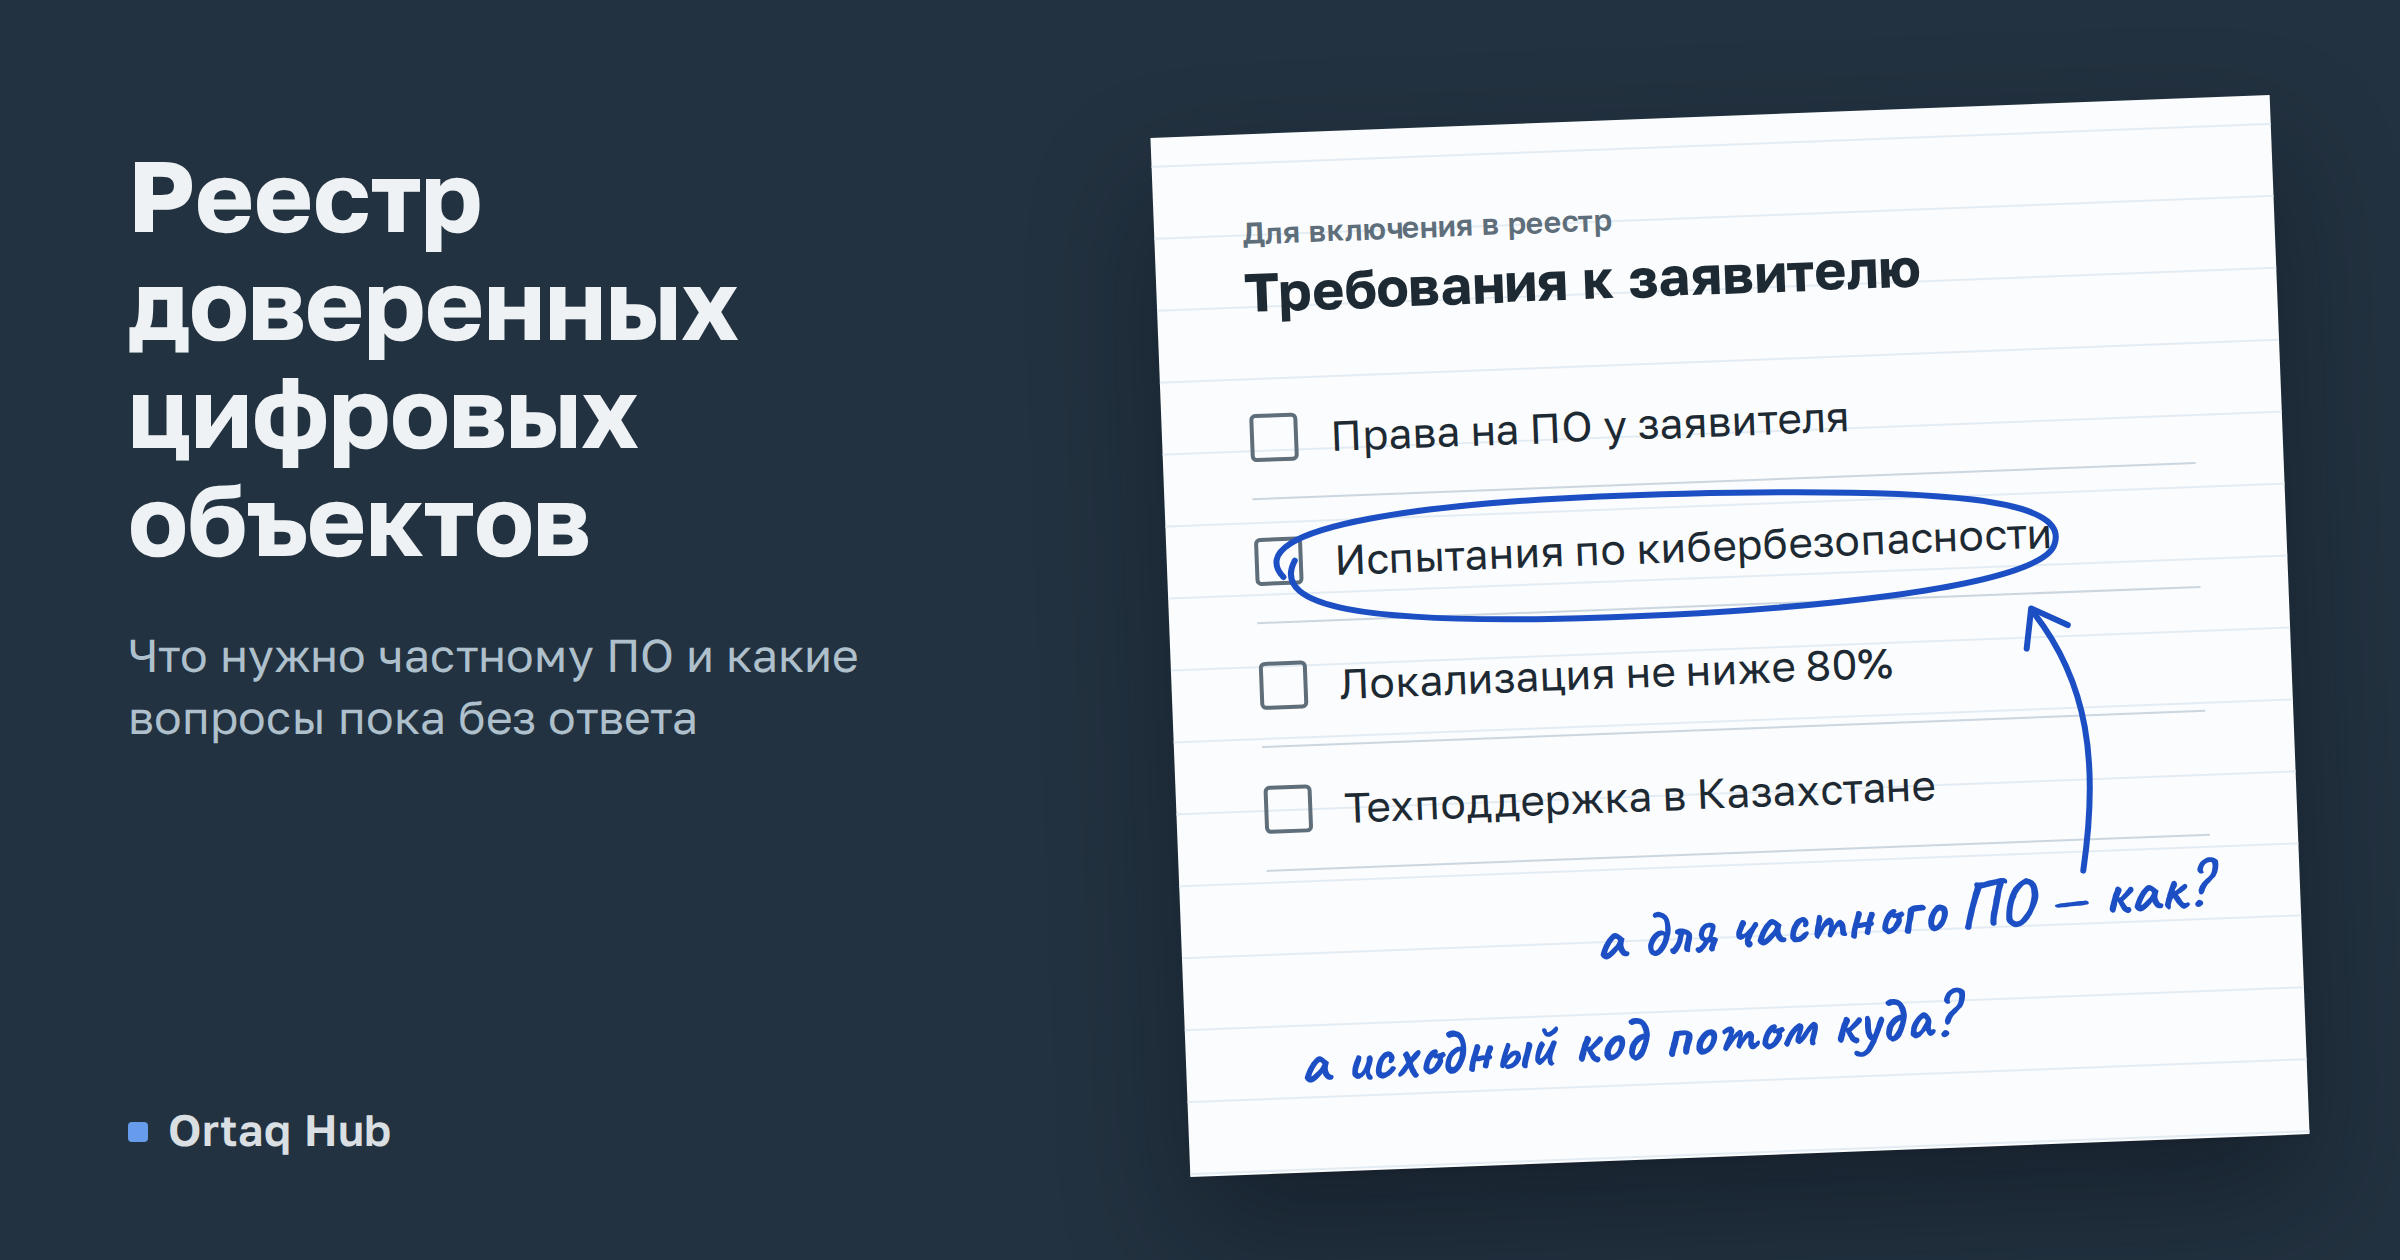
What is required, in short:
- the rights to the software must belong to the applicant. In our case, that is the software registration certificate and the agreement transferring the rights to our LLP;
- a test report confirming compliance with cybersecurity requirements;
- localization of at least 80%;
- technical support in Kazakhstan.
What surprised us:
- Localization is calculated not by code but by money: how much was paid to foreign persons under software development contracts.
- The test report is valid for three years but is revoked when functionality changes. For a startup shipping updates every week, this is the key question.
- Besides the tests themselves, you need a set of ten organizational documents on cybersecurity — policies and procedures. We have drafted our set.
- Open-source software, judging by the rules, is not required to be in the register.
What is still unclear:
- The testing rules were written for e-government objects and critical information and communication infrastructure. How exactly do they apply to a private commercial product?
- Judging by the rules, after successful tests the source code is handed over for storage in the national repository. Rights to the software are not affected, but whether this applies to private software and how it works in practice is something we want to understand before paying for the tests.
We decided to run the tests after we freeze the product version: since the report is tied to functionality, there is no point in testing code that is still changing.
If you have already been through this, please share in the comments how it went for you. We are especially interested in what the lab considered a change in functionality and how the code handover to the repository went.
Мы делаем Ortaq Hub — платформу электронных нарядов-допусков для предприятий. Когда разговариваешь с крупными заказчиками и госорганами, рано или поздно всплывает вопрос информационной безопасности. В одном из ответов министерства нам прямо написали, что дальнейшее рассмотрение возможно с учётом процедур в области информатизации и информационной безопасности. Поэтому решили разобраться, что нужно, чтобы попасть в реестр доверенных цифровых объектов. Делюсь тем, что нашли, — вдруг кому-то сэкономит пару недель.
Первое: правила сменились. Летом 2026 года старые правила ведения реестра утратили силу, теперь он ведётся по новым, на основе Цифрового кодекса. Если читаете статьи или консультации, написанные до июля, — сверяйтесь с действующим текстом.
Что требуется, если коротко:
- права на ПО должны быть у того, кто подаёт заявку. У нас это свидетельство на программу и договор о передаче прав в ТОО;
- протокол испытаний на соответствие требованиям кибербезопасности;
- локализация не ниже 80%;
- техническая поддержка в Казахстане.
Что нас удивило:
- Локализация считается не по коду, а по деньгам: сколько платили иностранным лицам по договорам на разработку.
- Протокол испытаний действует три года, но отзывается при изменении функциональности. Для стартапа, который выпускает обновления каждую неделю, это главный вопрос.
- Кроме самих испытаний нужен комплект из десяти организационных документов по кибербезопасности — политики и регламенты. Свой комплект мы подготовили в черновике.
- ПО с открытым исходным кодом, судя по правилам, в реестре находиться не обязано.
Что пока непонятно:
- Правила испытаний писались под объекты электронного правительства и критически важные объекты информационно-коммуникационной инфраструктуры. Как именно они применяются к частному коммерческому продукту?
- Судя по правилам, после положительных испытаний исходный код передаётся на хранение в национальный репозиторий. Права на ПО при этом не затрагиваются, но касается ли это частного ПО и как устроено на практике — хотим понять до того, как платить за испытания.
Сами испытания решили проводить после того, как зафиксируем версию продукта: раз протокол привязан к функциональности, проходить их на коде, который ещё меняется, нет смысла.
Если вы уже проходили этот путь — напишите в комментариях, как было у вас. Особенно интересно, что лаборатория считала изменением функциональности и как прошла передача кода в репозиторий.
 Share