
The post has been translated automatically. Original language: Russian




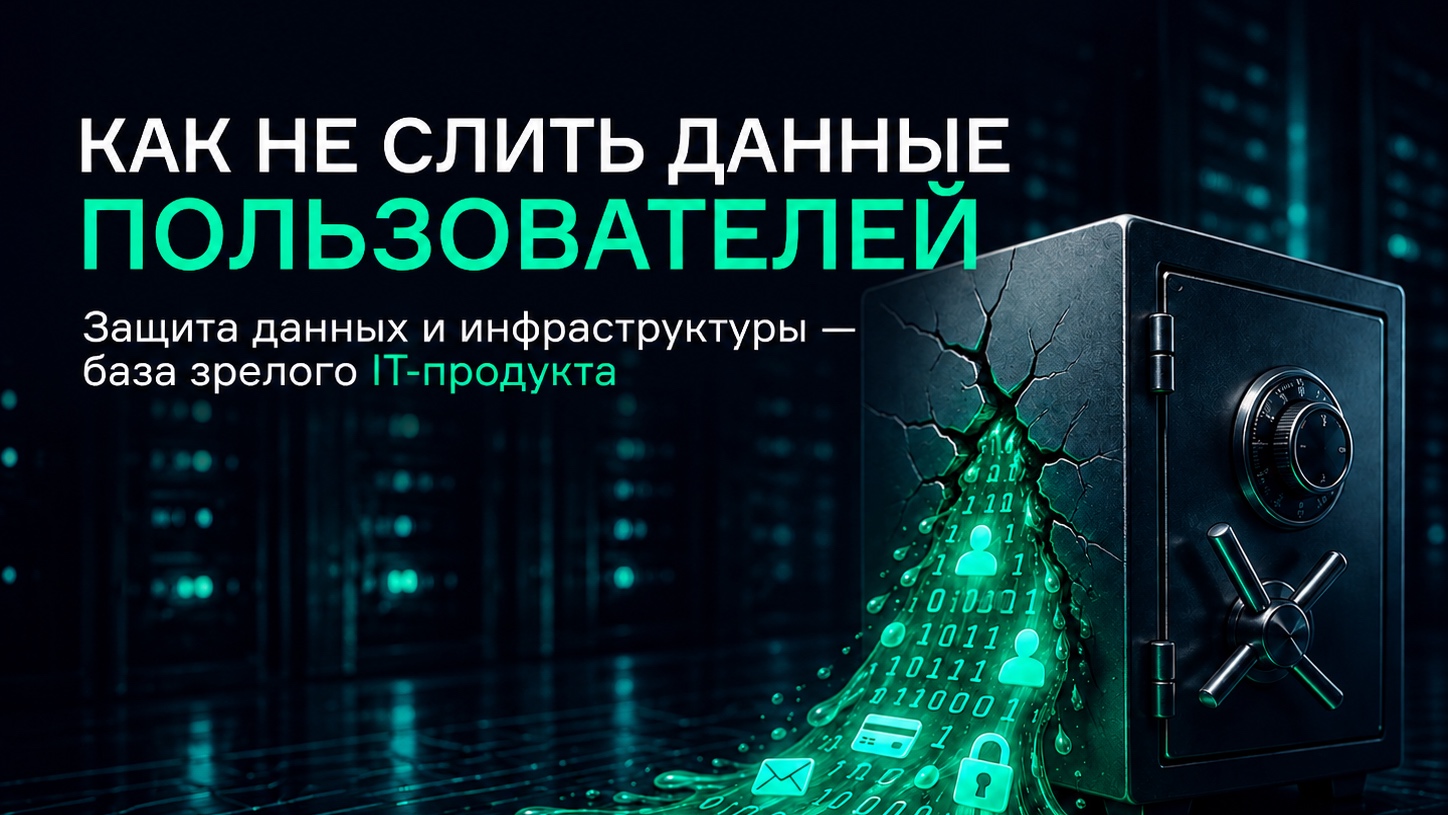
Data and infrastructure protection is not an option. This is the basic standard of any mature IT product. We analyze four key levels that should be closed by default.
1. Data and backup encryption Data without encryption is open access. Minimum: encryption at rest in the database, backup encryption, secure key storage, and separate access to backups. Even with a leak, the data should remain unreadable.
2. Network segmentation and Firewall One common network is one big risk.The correct approach is to divide into a public zone, an application and database zone, a firewall based on the principle of "everything is prohibited except what is allowed", and a minimum of open ports. This limits the scope of the attack.
3. Secure servers and containers Servers without unnecessary services, SSH access only by keys, containers without root access, regular updates and checking images for vulnerabilities. A vulnerable server is a ready entry point for an attack.
4. Where leaks most often occur are unencrypted databases, open backups, errors in cloud configuration, leaked keys and tokens, and redundant access rights. Most leaks are not the result of hacking, but of configuration errors. Security doesn't start with expensive tools. It starts with a well-built base.
Защита данных и инфраструктуры — не опция.Это базовый стандарт любого зрелого цифрового продукта. Разбираем четыре ключевых уровня, которые должны быть защищены по умолчанию.
1. Шифрование данных и бэкапов
Данные без шифрования - это открытый доступ. Минимум: шифрование данных в базе, шифрование резервных копий, безопасное хранение ключей и отдельный доступ к резервным копиям. Даже при утечке данные должны оставаться нечитаемыми.
2. Сегментация сети и межсетевой экран
Одна общая сеть - один большой риск. Правильный подход: разделение на публичную зону, зону приложения и базы данных, настройка межсетевого экрана по принципу «запрещено всё, кроме разрешённого», минимальное количество открытых портов. Это ограничивает масштаб атаки.
3. Безопасные серверы и программные контейнеры
Серверы без лишних сервисов, удалённый доступ только с использованием ключей, контейнеры без прав суперпользователя, регулярные обновления и проверка программных образов на уязвимости. Уязвимый сервер - это готовая точка входа для атаки.
4. Где чаще всего происходят утечки
Нешифрованные базы, открытые бэкапы, ошибки в настройке облака, утёкшие ключи и токены, избыточные права доступа. Большинство утечек - результат не взлома, а ошибок конфигурации. Безопасность не начинается с дорогих инструментов. Она начинается с правильно выстроенной базы.
 Share