
The post has been translated automatically. Original language: Russian



The company receives interest from a potential buyer or investor, and the first thing that happens next is a request for access to internal data: code, customer base, financial indicators, contracts with key employees. In order for a deal to take place at all, some of this information will have to be disclosed, and sometimes to a competitor or a future competitor if the deal does not take place. The question is not whether to disclose or not, but how to structure the process so that the company does not remain vulnerable if negotiations break down.
Why is a step-by-step approach to disclosure important
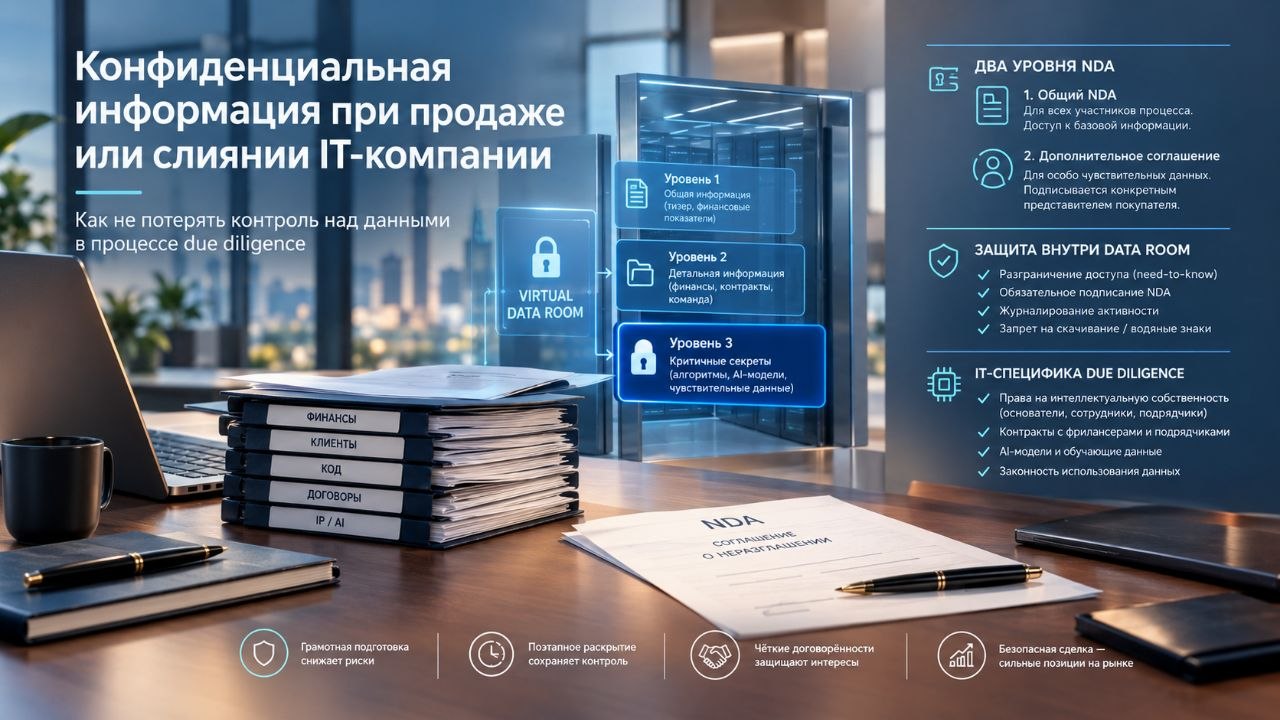
The practice of M&A around the world is based on the principle of gradual disclosure: the closer the transaction is to completion, the more information the buyer receives. At the start, before signing a non-disclosure agreement, a potential buyer is usually given only a teaser and aggregated indicators. After signing the NDA, access to more detailed documentation is provided through a secure virtual data room, and the most sensitive information, including customer names, employee personal data, and detailed financial indicators, remains closed until later stages of the transaction.
This sequence protects the seller from the main risk: if the transaction does not take place, the company should not find itself in a situation where a competitor has already gained access to its most valuable secrets without any obligations.
One NDA is not always enough
For most documents, one general non-disclosure agreement is sufficient, which is signed by each participant in the process before entering the data room. But if the company has truly critical production secrets, such as unique algorithms or methodology, a separate, narrower level of protection is recommended for them: a special supplementary agreement, which is signed by a specific named representative of the buyer immediately before opening a specific folder with the most sensitive materials. This is not just a technical restriction of password access, but a separate legally significant agreement tied to a specific person, and not just to the fact of logging in.
In addition to such an agreement, practice recommends explicitly labeling such documents as "trade secrets", watermarking and prohibiting downloads, and opening access to the most sensitive materials only at late stages of the process, when the parties have already demonstrated the seriousness of their intentions.
What should be provided in the data room itself?
1. Access differentiation based on the principle of the necessary minimum: each participant on the buyer's side should see only what is really necessary for his part of due diligence, and not the entire room.
2. The mandatory requirement to sign an NDA before granting access and immediately revoke access when a party withdraws from negotiations.
3. Logging of activity: who viewed, when, and which documents, which allows you to track the source of a possible leak and is standard practice in modern virtual data rooms.
4. Technical restrictions: prohibition of downloading or dynamic watermarks on the most sensitive documents.
Specifics for IT companies: where problems occur most often
For technology companies, due diligence usually identifies several typical vulnerabilities. One of the most frequent gaps is the lack of formal agreements on the transfer of intellectual property rights from the company's founders: if the rights are not formally transferred to the company, but remain with individual founders, this is one of the most common reasons for delaying the transaction.
A similar problem occurs in contracts with external contractors and freelancers: a formulation like "the results of the work are transferred to the customer" without a specific list of transferred objects leaves uncertainty about what exactly has passed to the company and what has not.
If a company uses or develops AI solutions, the standard IT due diligence check does not cover this risk: the value is increasingly concentrated not in the source code, but in the trained model and the data on which it was trained. In this case, the buyer will separately find out who owns the weights of the model, whether the training dataset was legally formed, and whether the company will be able to continue training and commercial use of the model after the change of ownership, without redoing everything from scratch.
Practical recommendations for the owner of an IT company before the sale
1. Prepare the data room in advance, before starting negotiations with a specific buyer: the collection and structuring of documents within the company often takes several weeks and opens up gaps in advance, which are easier to close without the pressure of transaction deadlines.
2. Check whether the intellectual property rights have been transferred from all the founders, employees, and contractors of the company, including those who no longer work for the company.
3. For really critical production secrets, provide for a separate, stricter agreement and open access to them only at the later stages of negotiations.
4. If the company's assets contain AI models, collect documentation in advance on the data sources for training and the legal basis for their use. This is a separate verification unit that can significantly affect the assessment and progress of the transaction.
5. Keep a log of access to the data room and promptly revoke access from the parties who have withdrawn from the negotiations.
***
The sale or merger process inevitably requires disclosure of some confidential information, but the degree of risk for a company depends almost entirely on how well the disclosure process itself is structured. Step-by-step access, differentiation of protection levels for ordinary and truly critical information, as well as the early preparation of intellectual property documents reduce the risk that failed negotiations will result in the leakage of the company's most valuable asset.
Компания получает интерес от потенциального покупателя или инвестора, и первое, что происходит дальше, это запрос на доступ к внутренним данным: код, клиентская база, финансовые показатели, договоры с ключевыми сотрудниками. Чтобы сделка вообще могла состояться, часть этой информации придётся раскрыть, причём иногда конкуренту или будущему конкуренту, если сделка не состоится. Вопрос не в том, раскрывать или нет, а в том, как выстроить процесс так, чтобы компания не осталась уязвимой, если переговоры сорвутся.
Почему поэтапный подход к раскрытию важен
Практика M&A во всём мире строится на принципе постепенного раскрытия: чем ближе сделка к завершению, тем больше информации получает покупатель. На старте, до подписания соглашения о неразглашении, потенциальному покупателю обычно передают только тизер и укрупнённые показатели. После подписания NDA открывается доступ к более детальной документации через защищённую виртуальную комнату данных, а самая чувствительная информация, включая имена клиентов, персональные данные сотрудников и детальные финансовые показатели, остаётся закрытой до более поздних стадий сделки.
Такая последовательность защищает продавца от главного риска: если сделка не состоится, компания не должна оказаться в ситуации, когда конкурент уже получил доступ к её самым ценным секретам без каких-либо обязательств.
Один NDA не всегда достаточно
Для большинства документов достаточно одного общего соглашения о неразглашении, которое подписывает каждый участник процесса перед входом в комнату данных. Но если в компании есть по-настоящему критичные секреты производства, например уникальные алгоритмы или методология, для них рекомендуется отдельный, более узкий уровень защиты: специальное дополнительное соглашение, которое подписывается конкретным поимённо названным представителем покупателя непосредственно перед открытием конкретной папки с самыми чувствительными материалами. Это не просто техническое ограничение доступа паролем, а отдельная юридически значимая договорённость, привязанная к конкретному человеку, а не просто к факту входа в систему.
Дополнительно к такому соглашению практика рекомендует явно маркировать подобные документы грифом "коммерческая тайна", применять водяные знаки и запрещать скачивание, а доступ к самым чувствительным материалам открывать только на поздних стадиях процесса, когда стороны уже продемонстрировали серьёзность намерений.
Что стоит предусмотреть в самой комнате данных
1. Разграничение доступа по принципу необходимого минимума: каждый участник со стороны покупателя должен видеть только то, что действительно необходимо для его части due diligence, а не всю комнату целиком.
2. Обязательное требование подписания NDA до предоставления доступа и немедленный отзыв доступа при выходе стороны из переговоров.
3. Журналирование активности: кто, когда и какие документы просматривал, что позволяет отследить источник возможной утечки и является стандартной практикой современных виртуальных комнат данных.
4. Технические ограничения: запрет на скачивание или динамические водяные знаки на самых чувствительных документах.
Специфика для IT-компаний: где чаще всего возникают проблемы
Для технологических компаний due diligence обычно выявляет несколько типичных уязвимостей. Один из самых частых пробелов это отсутствие оформленных соглашений о передаче прав на интеллектуальную собственность от основателей компании: если права формально не переданы компании, а остаются у отдельных фаундеров, это одна из наиболее частых причин задержки сделки.
Похожая проблема встречается и в договорах с внешними подрядчиками и фрилансерами: формулировка вроде "результаты работ переходят заказчику" без конкретного перечня передаваемых объектов оставляет неопределённость, что именно перешло компании, а что нет.
Если компания использует или разрабатывает AI-решения, стандартная IT-проверка due diligence этот риск не закрывает: ценность всё чаще сосредоточена не в исходном коде, а в обученной модели и данных, на которых она обучалась. В этом случае покупатель будет отдельно выяснять, кому принадлежат веса модели, законно ли был сформирован обучающий датасет и сможет ли компания продолжать обучение и коммерческое использование модели после смены собственника, не переделывая всё с нуля.
Практические рекомендации для владельца IT-компании перед продажей
1. Подготовьте комнату данных заранее, до начала переговоров с конкретным покупателем: сбор и структурирование документов внутри компании часто занимает несколько недель и заранее вскрывает пробелы, которые проще закрыть без давления сроков сделки.
2. Проверьте, оформлена ли передача прав на интеллектуальную собственность от всех основателей, сотрудников и подрядчиков компании, включая тех, кто уже не работает в компании.
3. Для действительно критичных секретов производства предусмотрите отдельное, более строгое соглашение и открывайте доступ к ним только на поздних стадиях переговоров.
4. Если в активах компании есть AI-модели, заранее соберите документацию по источникам данных для обучения и правовым основаниям их использования, это отдельный блок проверки, который может существенно повлиять на оценку и ход сделки.
5. Ведите журнал доступа к комнате данных и оперативно отзывайте доступ у сторон, вышедших из переговоров.
***
Процесс продажи или слияния неизбежно требует раскрытия части конфиденциальной информации, но степень риска для компании почти полностью зависит от того, насколько продуманно выстроен сам процесс раскрытия. Поэтапный доступ, разграничение уровней защиты для обычной и по-настоящему критичной информации, а также заблаговременная подготовка документов по интеллектуальной собственности снижают риск того, что сорвавшиеся переговоры обернутся утечкой самого ценного актива компании.
 Share