
The post has been translated automatically. Original language: Russian




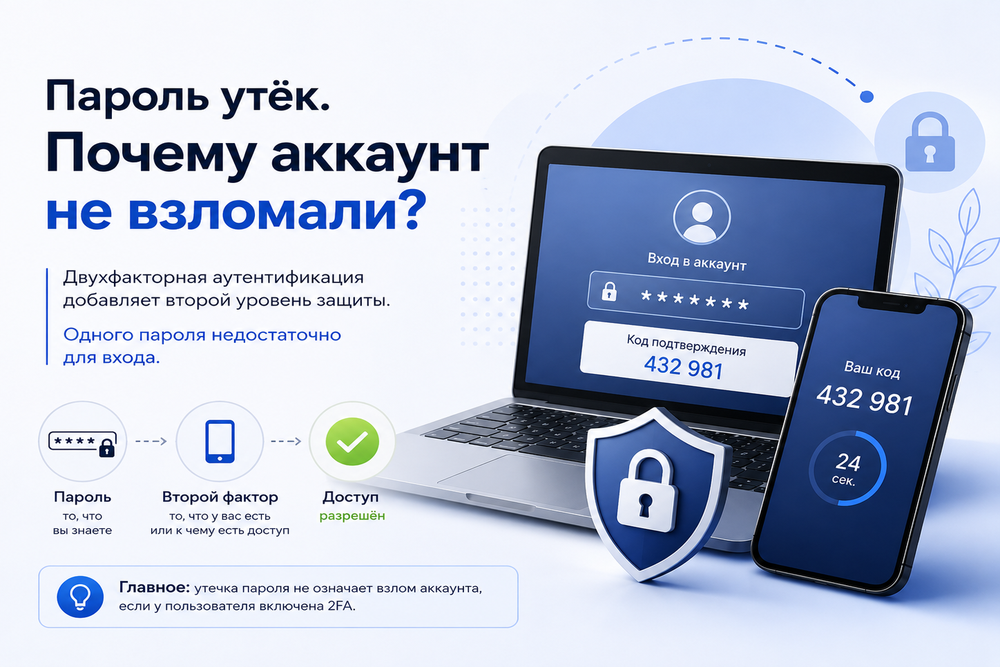
Imagine that an attacker has the password to your account. He enters his username and password on the login page and does not get into the account. Today, a password alone is often not enough to log in. Many services use two-factor authentication (2FA), an additional verification that is triggered after entering a password.
With two-factor authentication, the system checks at least two independent attributes.:
1. What do you know is the password. 2. What you have or what you have access to - a phone, an authenticator application, a hardware key.
Therefore, even if the password was stolen through a phishing site, database leak, or password reuse on another service, knowing the password alone is not enough.
But why does it really work?
Let's say an attacker knows your username, password, and website address. He enters them correctly, and the system responds.: "Confirm entry." And here it is no longer enough for an attacker to know the password. He needs a second factor, for example, a code from an authenticator application or a physical security key. In other words, the attack is no longer based on the password.
Is SMS also 2FA?
Yes, but not all methods of the second factor are equally resistant to attacks. An SMS code is better than a single password, but the phone number itself can be the target of an attack. For example, an attacker may try to conduct a SIM swap - reissue the victim's SIM card and gain control over the number. Therefore, it is preferable to use authenticator applications or hardware security keys for important accounts. And then there are passkeys - they allow you to use cryptographic keys instead of a traditional password and are resistant to many phishing attacks.
It turns out an important principle - a password leak should not automatically mean an account leak.A good security system is designed so that compromising one element does not open the entire door. And two-factor authentication is one of the easiest ways to add such an additional barrier.
Представим, что пароль от вашего аккаунта оказался у злоумышленника. Он вводит логин и пароль на странице входа - и не попадает в аккаунт. Сегодня одного пароля часто недостаточно для входа. Многие сервисы используют двухфакторную аутентификацию (2FA) - дополнительную проверку, которая срабатывает после ввода пароля.
При двухфакторной аутентификации система проверяет минимум два независимых признака:
1. Что вы знаете - пароль. 2. Что у вас есть или к чему у вас есть доступ - телефон, приложение-аутентификатор, аппаратный ключ.
Поэтому даже если пароль украли через фишинговый сайт, утечку базы данных или повторное использование пароля на другом сервисе, одного знания пароля недостаточно.
Но почему это действительно работает?
Допустим, злоумышленник знает ваш логин, пароль, адрес сайта. Он вводит их правильно, система отвечает: «Подтвердите вход». И здесь злоумышленнику уже недостаточно знать пароль. Ему нужен второй фактор - например, код из приложения-аутентификатора или физический ключ безопасности. То есть атака упирается уже не в пароль.
А SMS - это тоже 2FA?
Да, но не все способы второго фактора одинаково устойчивы к атакам. Код из SMS лучше, чем один пароль, но сам номер телефона может стать целью атаки. Например, злоумышленник может попытаться провести SIM swap - перевыпустить SIM-карту жертвы и получить контроль над номером. Поэтому для важных аккаунтов предпочтительнее использовать приложения-аутентификаторы или аппаратные ключи безопасности. А ещё существуют passkeys - они позволяют использовать криптографические ключи вместо традиционного пароля и устойчивы ко многим фишинговым атакам.
Получается важный принцип - утечка пароля не должна автоматически означать утечку аккаунта.Хорошая система безопасности строится так, чтобы компрометация одного элемента не открывала дверь целиком. И двухфакторная аутентификация - один из самых простых способов добавить такой дополнительный барьер.
 Share