
The post has been translated automatically. Original language: Russian



.env is convenient for local development, but by itself it does not make secrets secure.
The API key may accidentally end up in Git, Docker image, CI/CD logs, backup, or even a screenshot from a work chat. One failed commit, and suddenly the whole team has a small corporate quest "who will manage to reissue the key before the attacker".
For a production environment, it is better to use separate secret management systems, restrict access, and regularly rotate keys.
And the main thing is to consider the secret compromised immediately after entering the public repository. Deleting a line from the last commit is not enough, Git remembers everything. Sometimes even better than humans.
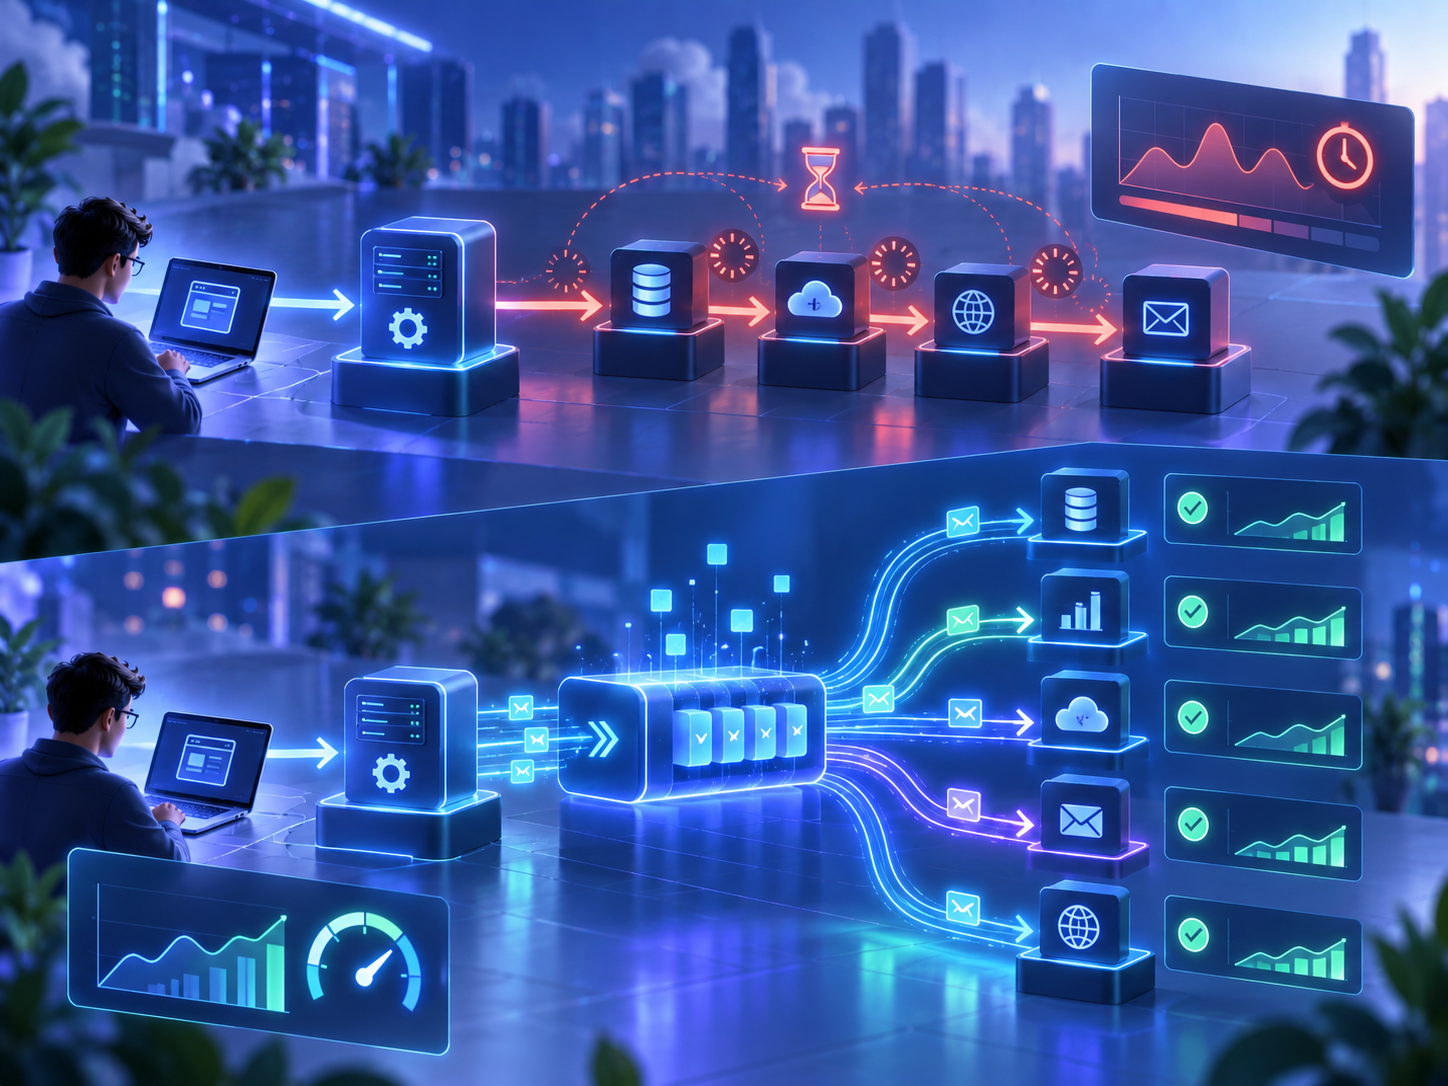
Представим: пользователь оформляет заявку, после чего системе нужно отправить уведомление, обновить аналитику и передать данные ещё в несколько сервисов.
Можно вызвать каждый сервис по HTTP и терпеливо ждать. А можно не превращать один пользовательский запрос в семейное собрание из пяти зависимых систем.
Очередь сообщений позволяет основному сервису завершить операцию быстрее, а остальные задачи выполнить асинхронно.
Это снижает связанность сервисов и помогает переживать временные сбои отдельных компонентов.
Но появляется другая ответственность: нужно правильно обрабатывать повторные сообщения, контролировать очередь и обеспечивать идемпотентность операций.
Асинхронность не убирает сложность. Она просто переносит её туда, где ей обычно немного удобнее жить.
 Share