
The post has been translated automatically. Original language: Russian




The basics
Kubernetes (also known as k8s, with 8 letters between "k" and "s") is an open source container application management system. It automates their deployment, scaling, and coordination across the cluster. The platform supports basic containerization technologies such as Docker, and can also work with hardware virtualization tools.
The name comes from the Greek word "helmsman", which emphasizes its role in managing complex distributed systems.
The Kubernetes ecosystem introduces a number of key concepts:
A node is a physical or virtual server in a cluster running containers. Each node contains the necessary services for running applications and components for centralized management.
Pod is the minimum and basic unit of deployment in Kubernetes. This is a group of one or more containers that always run together on the same node. Pods have shared resources and their own unique IP address, which allows containers to use fixed ports without conflicts.
A Volume is a shared storage for containers inside a single pod that provides access to data.
Labels and label selectors are a mechanism for labeling and filtering objects. Labels help you group resources, and selectors allow you to select objects based on specified criteria for performing operations.
A Service is an abstraction that unites logically related pods and defines an access policy for them. For example, a service may correspond to a separate application layer (for example, backend or frontend). The pods for the service are selected using label selectors.
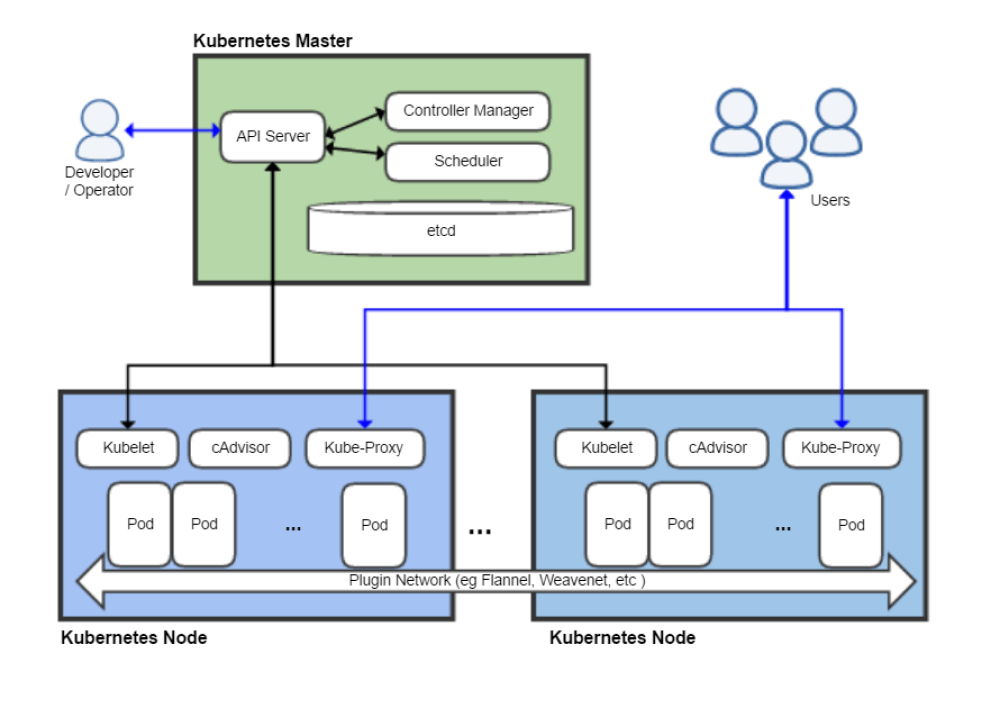
The Kubernetes architecture is based on the principle of "master-slave" and consists of two main parts: Control Plane (Master) and Worker Nodes. The Control Plane manages the entire cluster, and the Worker Nodes perform the application loads. The diagram above shows a simplified but conceptually correct cluster structure.
The Control Plane (Master) is a central control node that makes all global decisions and reacts to events. It includes:
- API Server: The "entrance door" of the cluster. All commands, including kubectl, go through it. It processes requests and passes them to other components.
- etcd: A reliable and distributed data warehouse where Kubernetes stores all information about the cluster status (configurations, pods, services, etc.). This is the "memory" of the cluster.
- Scheduler: A "dispatcher" that distributes pods across nodes. It keeps track of which nodes are free and places new pods based on available resources.
- Controller Manager: The "Controller Manager", which ensures that the actual state of the cluster corresponds to the desired one. For example, he makes sure that the number of running application pods always matches the number specified by the user.
Worker Nodes are the work machines on which your applications are actually running. Each node contains:
- Container Runtime: A program for launching containers (for example, Docker).
- kubelet: An "agent" that runs on each node and manages the pods and containers, receiving instructions from the API Server.
- kube-proxy: A network component that manages network rules and routing traffic to the feeds.
It is important to note that there are alternatives for many tasks. For example, instead of ArgoCD, teams can successfully use Flux or werf to implement GitOps pipelines.
In addition to the basic API, the Kubernetes ecosystem offers a wide range of tools for all stages of the application lifecycle. They can be divided according to their functional purpose.:
| Appointment | Tools | The key idea |
| Application Management | Helm | Kubernetes Package Manager. Simplifies the installation, updating, and removal of complex applications using charts. |
| Local development | Minikube | Running a cluster on a local machine for testing and training without cloud costs. |
| Continuous Delivery (CD) | ArgoCD, Flux, werf | They implement the GitOps approach: changes to the code are automatically deployed in the cluster. |
| Development and integration | Skaffold | Automates the assembly, delivery, and deployment of applications during development, speeding up feedback. |
| Configuration of the manifests | Kustomize | Allows you to configure YAML manifests without templates, using the mechanism of patches and basic configurations for different environments. |
As an example of usage, we can cite the advantages of deployment using Kubernetes technology compared to the standard method of releasing an application into production.
Comparison: Traditional deployment vs. Deploying to Kubernetes
| Stage / Aspect | Traditional deployment (without Kubernetes) | Deployment to Kubernetes |
| Environment preparation | The administrator manually configures the server (installing the OS, dependencies, web server, database). The process is long, error-prone, and poorly documented. | The environment is described declaratively in YAML manifests (ConfigMap, Secrets, PersistentVolume). The entire state is stored in Git (Infrastructure as Code). |
| Deploying the application | The developer or admin manually copies the files to the server (via FTP/SSH) and restarts the services. It often requires stopping the server . | kubectl apply -f or CI/CD tools (GitOps) are used. Kubernetes applies the changes itself, providing zero-downtime deployment (via Rolling Update). |
| Scaling | When the load increases, you need to manually configure a new server, install software, and configure balancing. It takes hours or days. | One kubectl scale command or the Horizontal Pod Autoscaler (HPA) setup. Kubernetes automatically creates new pods and distributes traffic. |
| State Management | The application state is spread across the servers. It's difficult to track which version is running where. The change history is lost. | The entire cluster state is stored in etcd. The deployment history is saved, and there is an instant rollback option to any version. |
| Networking | Manual configuration of DNS, load balancers, proxies, and firewall rules is required. Any change is a risk. | The built-in Service and Ingress objects automatically manage routing, balancing, and service discovery. The network is described in the code . |
| Updates and rollbacks | Updating often requires stopping the application. A rollback is a manual recovery of an old version of files and a restart. | The update strategies (RollingUpdate, Blue-Green, Canary) are described in the manifestos. Rollback is performed with a single kubectl rollout undo command. |
| Self-healing | If an application or server crashes, manual administrator intervention is required to restart. | Self-healing: Kubernetes automatically restarts fallen containers, reschedules pods to healthy nodes, and replaces them in case of failures. |
The table shows that Kubernetes does not just automate individual tasks, but also changes the philosophy of infrastructure management. Instead of managing individual servers, you describe the desired system state in code, and Kubernetes takes full responsibility for achieving and maintaining it. This makes the deployment process fast, predictable, and scalable.
Having considered the key differences between the traditional approach to deployment and using Kubernetes, we can identify three main advantages that radically change the development and operation process.:
- The transition from manual control to declarative description. Instead of manually configuring servers and executing sequences of commands, the developer describes the desired system state in YAML manifests. Kubernetes itself is responsible for ensuring that the actual state of the cluster matches this description. This makes the infrastructure reproducible, documented, and versioned.
- Automating routine and improving reliability. Kubernetes takes on tasks such as scaling, self-healing, and seamless updates. This not only saves time, but also reduces the risks associated with the human factor. The system itself restarts the dropped containers, distributes the load and performs rollbacks, ensuring high availability of applications.
- Creating a single platform for the entire team. Kubernetes is becoming the common language spoken by developers, testers, and administrators. Using GitOps and tools like Helm or ArgoCD allows you to unify the software delivery process and make it transparent to all participants, which is especially important for scaling of projects.
Основы
Kubernetes (также известный как k8s — нумероним, где 8 букв между «k» и «s») — это система с открытым исходным кодом для управления контейнерными приложениями. Она автоматизирует их развертывание, масштабирование и координацию в кластере. Платформа поддерживает основные технологии контейнеризации, такие как Docker, а также может работать с инструментами аппаратной виртуализации.
Название происходит от греческого слова «кормчий», что подчеркивает его роль в управлении сложными распределенными системами.
Экосистема Kubernetes вводит ряд ключевых понятий:
Узел (Node) — это физический или виртуальный сервер в кластере, на котором выполняются контейнеры. Каждый узел содержит необходимые службы для запуска приложений и компоненты для централизованного управления.
Под (Pod) — минимальная и основная единица развертывания в Kubernetes. Это группа из одного или нескольких контейнеров, которые всегда запускаются вместе на одном узле. Поды имеют общие ресурсы и собственный уникальный IP-адрес, что позволяет контейнерам использовать фиксированные порты без конфликтов.
Том (Volume) — это общее хранилище для контейнеров внутри одного пода, обеспечивающее доступ к данным.
Метки (Labels) и селекторы меток — это механизм маркировки и фильтрации объектов. Метки помогают группировать ресурсы, а селекторы позволяют выбирать объекты по заданным критериям для выполнения операций.
Сервис (Service) — это абстракция, объединяющая логически связанные поды и определяющая политику доступа к ним. Например, сервис может соответствовать отдельному уровню приложения (например, бэкенду или фронтенду). Поды для сервиса отбираются с помощью селекторов меток.
Архитектура Kubernetes строится на принципе «главный-подчиненный» и состоит из двух основных частей: Control Plane (Master) и Worker Nodes. Control Plane управляет всем кластером, а Worker Nodes выполняют прикладные нагрузки. На схеме выше представлено упрощенное, но концептуально верное строение кластера.
Control Plane (Master) — это центральный узел управления, который принимает все глобальные решения и реагирует на события. Он включает в себя:
- API Server: «Входная дверь» кластера. Все команды, включая kubectl, проходят через него. Он обрабатывает запросы и передает их другим компонентам.
- etcd: Надежное и распределенное хранилище данных, где Kubernetes хранит всю информацию о состоянии кластера (конфигурации, поды, сервисы и т.д.). Это «память» кластера.
- Scheduler: «Диспетчер», который распределяет поды по узлам. Он отслеживает, какие узлы свободны, и размещает новые поды с учетом доступных ресурсов.
- Controller Manager: «Менеджер контроллеров», который следит за тем, чтобы фактическое состояние кластера соответствовало желаемому. Например, он следит за тем, чтобы количество работающих подов приложения всегда совпадало с числом, указанным пользователем.
Worker Nodes — это рабочие машины, на которых фактически запускаются ваши приложения. Каждый узел содержит:
- Container Runtime: Программа для запуска контейнеров (например, Docker).
- kubelet: «Агент», который работает на каждом узле и управляет подами и контейнерами, получая инструкции от API Server.
- kube-proxy: Сетевой компонент, который управляет сетевыми правилами и маршрутизацией трафика к подам.
Важно отметить, что для многих задач существуют альтернативы. Например, вместо ArgoCD команды могут успешно использовать Flux или werf для реализации GitOps-пайплайнов .
Помимо базового API, экосистема Kubernetes предлагает богатый выбор инструментов для всех этапов жизненного цикла приложения. Их можно разделить по функциональному назначению:
| Назначение | Инструменты | Ключевая идея |
| Управление приложениями | Helm | Пакетный менеджер Kubernetes. Упрощает установку, обновление и удаление сложных приложений, используя «чарты» . |
| Локальная разработка | Minikube | Запуск кластера на локальной машине для тестирования и обучения без облачных затрат. |
| Непрерывная доставка (CD) | ArgoCD, Flux, werf | Реализуют GitOps-подход: изменения в коде автоматически разворачиваются в кластере . |
| Разработка и интеграция | Skaffold | Автоматизирует сборку, доставку и развертывание приложений в процессе разработки, ускоряя обратную связь . |
| Конфигурация манифестов | Kustomize | Позволяет настраивать YAML-манифесты без шаблонов, используя механизм патчей и базовых конфигураций для разных окружений. |
В качестве примера использования можно привести преимущества деплоя с помощью технологии Kubernetes по сравнению со стандартным способом выпуска приложения в продакшен
Сравнение: Традиционное развёртывание vs. Развёртывание в Kubernetes
| Этап / Аспект | Традиционный деплой (без Kubernetes) | Деплой в Kubernetes |
| Подготовка окружения | Администратор вручную настраивает сервер (установка ОС, зависимостей, веб-сервера, базы данных). Процесс долгий, подвержен ошибкам и плохо документируется . | Окружение описывается декларативно в YAML-манифестах (ConfigMap, Secrets, PersistentVolume). Всё состояние хранится в Git (Infrastructure as Code) . |
| Развертывание приложения | Разработчик или админ вручную копирует файлы на сервер (через FTP/SSH), перезапускает службы. Часто требует остановки сервера . | Используется kubectl apply -f или CI/CD-инструменты (GitOps). Kubernetes сам применяет изменения, обеспечивая zero-downtime деплой (через Rolling Update) . |
| Масштабирование | При росте нагрузки требуется ручная настройка нового сервера, установка ПО, настройка балансировки. Это занимает часы или дни . | Одна команда kubectl scale или настройка Horizontal Pod Autoscaler (HPA). Kubernetes автоматически создает новые поды и распределяет трафик . |
| Управление состоянием | Состояние приложения размазано по серверам. Сложно отследить, какая версия где запущена. История изменений теряется . | Всё состояние кластера хранится в etcd. История деплоев сохраняется, есть возможность мгновенного отката (rollback) к любой версии . |
| Сетевое взаимодействие | Требуется ручная настройка DNS, балансировщиков, прокси и правил firewall. Любое изменение — это риск . | Встроенные объекты Service и Ingress автоматически управляют маршрутизацией, балансировкой и обнаружением сервисов. Сеть описана в коде . |
| Обновления и откаты | Обновление часто требует остановки приложения. Откат — это ручное восстановление старой версии файлов и перезапуск . | Стратегии обновления (RollingUpdate, Blue-Green, Canary) описаны в манифестах. Откат выполняется одной командой kubectl rollout undo . |
| Самовосстановление | При падении приложения или сервера требуется ручное вмешательство администратора для перезапуска. | Self-healing: Kubernetes автоматически перезапускает упавшие контейнеры, перепланирует поды на здоровые узлы и заменяет их при сбоях . |
Из таблицы видно, что Kubernetes не просто автоматизирует отдельные задачи, а меняет философию управления инфраструктурой. Вместо того чтобы управлять отдельными серверами, вы описываете желаемое состояние системы в виде кода, а Kubernetes берет на себя всю ответственность за его достижение и поддержание. Это делает процесс развертывания быстрым, предсказуемым и масштабируемым.
Рассмотрев ключевые различия между традиционным подходом к развертыванию и использованием Kubernetes, можно выделить три главных преимущества, которые кардинально меняют процесс разработки и эксплуатации:
- Переход от ручного управления к декларативному описанию. Вместо того чтобы вручную настраивать серверы и выполнять последовательности команд, разработчик описывает желаемое состояние системы в YAML-манифестах. Kubernetes сам отвечает за то, чтобы фактическое состояние кластера соответствовало этому описанию. Это делает инфраструктуру воспроизводимой, документируемой и версионируемой.
- Автоматизация рутины и повышение надежности. Kubernetes берет на себя такие задачи, как масштабирование, самовосстановление и бесшовные обновления. Это не просто экономит время, но и снижает риски, связанные с человеческим фактором. Система сама перезапускает упавшие контейнеры, распределяет нагрузку и выполняет откаты, обеспечивая высокую доступность приложений.
- Создание единой платформы для всей команды. Kubernetes становится тем общим языком, на котором говорят разработчики, тестировщики и администраторы. Использование GitOps и инструментов вроде Helm или ArgoCD позволяет унифицировать процесс доставки ПО и сделать его прозрачным для всех участников, что особенно важно для масштабирования проектов.
 Share