
Бұл жазба автоматты түрде аударылған. Бастапқы тіл: Орысша



11 қазан, жексенбі күні Алматыда және Қазақстанның басқа қалаларында Яндекс Такси шақыру мүмкін болмады, ал курьерлер тапсырыссыз қалды. Яндекс Go сервистердің уақытша қолжетімсіз екенін хабарлады, бірақ қашан қалпына келетінін айта алмады. Сол күні таңертең Ташкентте такси жұмыс істемеді, Қырғызстанда да іркілістер болды. Себебі мыңдаған шақырым жерде, Ресейде жатыр еді: онда ұшқышсыз ұшу аппараттарының шабуылынан кейін Яндекстің деректер орталықтары зардап шекті.
Сонымен бірге компания қазақстандық пайдаланушылардың дербес деректері Қазақстандағы серверлерде сақталатынын еске салды. Деректер елде болды, ал сервис бәрібір істен шықты. Яндекстің айтуынша, «компоненттердің біріндегі техникалық ақаулар бірнеше елдегі сервистердің қолжетімділігіне әсер етуі мүмкін».
Соңғы бір жылда мұндай оқиға алғаш рет болып отырған жоқ. Оңтүстік Кореяда бір мемлекеттік деректерді өңдеу орталығындағы (ДӨО) өрт 647 мемлекеттік сервисті тоқтатты. Таяу Шығыста дрондар AWS-тың үш деректер орталығын істен шығарды, Бахрейндегі деректердің бір бөлігін қайтару мүмкін болмады. Ал жасанды интеллект (ЖИ) агенттері кибершабуылдарды қазірдің өзінде өздері жүргізіп жатыр, адамдарға тек оларды қадағалап отыру ғана қалады.
Бұл жағдайлардың бәрінің табиғаты бір: көп нәрсе бір нүктеге сүйенгенде, сол нүктені жоғалту бәріне бірден соққы болып тиеді. Төменде нақты не болғанын, Еуропа неліктен мемлекеттік байланысты федеративті жүйелерге көшіріп жатқанын және мұның қайсысын Қазақстанға алған жөн екенін талдаймыз.
Ыңғайлылық тәуекелге айналғанда
Он жыл бойы бәрін бірнеше үлкен деректер орталығына жинау орынды еді. Бұл арзанырақ, басқаруға жеңілірек, ал қуат бір компания өз бетінше сала алмайтындай деңгейде болады. Бірақ бір алаңға неғұрлым көп адам сүйенсе, оның құлауы соғұрлым ауыр тиеді.
Соңғы жылдары бұл модельдің жаңа проблемалары пайда болды. Деректер орталықтары әскери нысанаға айналды: банктер, мемлекеттік қызметтер мен байланыс жұмыс істейтін инфрақұрылым электр станцияларымен қатар дрон соққысына ұшырайды. Шабуылдаушылардың қолына ЖИ тиді, енді шағын топ ондаған ұйымның әлсіз тұстарын бір мезгілде іздей алады. Ал тәуелділіктер көзге көрінбейтіндей болды: компания көбіне өзінің мессенджері, CRM жүйесі және төлем сервисі бір провайдердің бір өңірінде жұмыс істейтінін білмейді. Мұны ол провайдер істен шыққан күні ғана біледі.
Сол ғимараттағы немесе сол провайдердегі резервтік көшірме бұлардың ешқайсысынан құтқармайды.
Өрт, дрондар және кабельдер
Цифрлық сервисті тоқтату үшін оны бұзудың қажеті жоқ. Серверлерді электр қуатынсыз, салқындатусыз немесе байланыссыз қалдыру жеткілікті. Соңғы жылдары бұл былай көрінді.
| Қашан | Не болды | Немен аяқталды |
| 2026 жылғы наурыз | Дрондар БАӘ-дегі AWS-тың екі ДӨО-сына және Бахрейндегі біреуіне соққы берді | Бұлттық сервистер ұзақ уақыт іркілді. Қыркүйекте AWS тек Бахрейнде сақталған деректерді қайтару мүмкін емес екенін мойындады |
| 2025 жылғы қыркүйек | Тэджондағы (Оңтүстік Корея) NIRS мемлекеттік ДӨО-сында литий-ионды батареялар өртенді | 647 мемлекеттік сервис тоқтады, 96 жүйе жойылды. Шенеуніктердің 858 ТБ көлеміндегі қоймасының резервтік көшірмесі болмаған |
| 2025 жылғы қыркүйек | Қызыл теңізде бірнеше су асты кабелі үзілді | Азия мен Еуропа арасында Microsoft Azure кідірістері өсті, Азия мен Таяу Шығыста интернет іркілді |
| 2022 жылғы қазан | Пангёдағы (Оңтүстік Корея) SK C&C ДӨО-сындағы өрт | KakaoTalk (шамамен 53 млн пайдаланушы) және Naver сервистерінің бір бөлігі бірнеше сағатқа істен шықты |
Бұл жағдайлардың бәрінде резерв болды, тек ол қажет болған жерде емес еді. Кореяда 1600 мемлекеттік жүйенің шамамен 40%-ы бір алаңда айналы көшірмесіз жұмыс істеген, сондықтан қалпына келтіру апталарға созылды. Бахрейндегі деректерді көшірмелерін басқа өңірлерде алдын ала сақтаған AWS клиенттері ғана сақтап қалды.
Шабуылдаушылар жағындағы ЖИ
2025 жылғы қыркүйектің ортасында Anthropic компаниясы жұмыстың басым бөлігін ЖИ-агент атқарған кибертыңшылық науқанын анықтады. Агент осалдықтарды өзі іздеді, эксплойттар жазды және құпиясөздерді жинады. Компанияның бағалауынша, тактикалық әрекеттердің 80–90%-ы агенттің үлесіне тиді, адамдар тек шешуші сәттерде ғана араласты. Нысанада технологиялық корпорациялар мен банктерден бастап мемлекеттік органдарға дейін шамамен 30 ұйым болды, бірнеше жағдайда бұзу сәтті шықты.
Орталықтандырылған жүйелер үшін бұл жаман жаңалық. Ірі провайдерге кіретін жол табу арзандап, жылдамдады, ал ұтыс бұрынғыдай қалды: оның барлық клиентіне бірден қол жеткізу. Агент тәулік бойы және көп нысанамен бірден жұмыс істейді, сондықтан адам қарқынына үйренген қорғаныс шабуылды кешірек байқайды. Ал басты нысанаға басқару нүктелері айналады: әкімшілердің есептік жазбалары, бұлттық консольдер, бірыңғай кіру жүйелері. Оларға неғұрлым көп нәрсе байланған болса, бір ғана ағып кету соғұрлым қымбатқа түседі.
Қорғаныс та ЖИ-ді пайдаланады және бұл көмектеседі. Бірақ бүкіл жүйе бір нүктеге сүйенсе, бұрынғыдай бір сәтті шабуыл жеткілікті.
Шабуылсыз-ақ бәрі бұзылғанда
Қаскүнемдік ниеттің болуы да міндетті емес. Соңғы жылдардағы ең ірі екі іркіліс кәдімгі техникалық қателіктерден басталды.
2024 жылғы шілдеде CrowdStrike антивирусының сәтсіз жаңартуы Windows жүйесіндегі шамамен 8,5 млн компьютерді істен шығарды. Бұл осындай машиналардың бір пайызынан да аз, бірақ авиакомпаниялар, банктер, темір жолдар мен дүкендер тоқтап қалды. Яғни дәл өз техника паркін бір жеткізуші арқылы орталықтан басқаратындар.
2025 жылғы қазанда AWS-тың ең танымал өңірі us-east-1-де DNS автоматикасындағы сирек қате DynamoDB дерекқорын мекенжайсыз қалдырды. Соның артынан серверлерді іске қосу, Lambda функциялары және жүктеме теңестіргіштер істен шықты. Кейбір клиенттерде проблемалар 15 сағатқа дейін созылды.
Екі жағдайда да зардап шеккендер ештеңе бұзған жоқ. Олар жай ғана бір жеткізушіге немесе бір өңірге тәуелді болды және тез ауыса алмады. Кездейсоқ қателер осындай залал келтірсе, сол нүктеге әдейі жасалған шабуылдан одан кем залал күтпеген жөн.
Яндекс іркілісі: 2026 жылғы 11–12 қазан
Біз осы мәтінмен жұмыс істеп жатқанда, әлдеқайда жақын жерден мысал шықты. 11–12 қазанда Яндекстің бүкіл дерлік экожүйесі жұмысын тоқтатты: Такси, Еда, Алиса, КиноПоиск, Яндекс Пэй, Яндекс 360-тың кейбір функциялары. Компания қысқа ғана хабарлады: «Деректер орталықтарымыздың инфрақұрылымы зақымданды». Ұшқышсыз ұшу аппараттарының шабуылынан кейін Владимир облысындағы ДӨО апаттық түрде тоқтады. Бұдан сәл бұрын Калуга және Рязань облыстарындағы алаңдар зардап шеккен, ал 8 қазанда Yandex Cloud қолжетімділік аймақтарының бірінде электр қуатымен проблема бар екенін хабарлаған.
Яндекстің төлемдері, таксиі, жеткізу қызметі, поштасы мен файлдары ортақ инфрақұрылымда жұмыс істейді, сондықтан бірге істен шықты. Бір ғана мониторинг сайтында тәулік ішінде тек Яндекс Пэй мен Яндекс Go-ға шамамен 7500 рет шағым түсті. Үшінші тарап компанияларында да проблемалар болды, олар мұны инфрақұрылымдық серіктесіндегі апатпен түсіндірді. Сервистер ең көп қолданылатындарынан бастап кезекпен қалпына келтірілді. Кешке қарай Іздеу, Карталар, Такси және Пошта жұмыс істей бастады, ал төлем сервисін қалпына келтіру мерзімі аталған жоқ.
Шекарасыз іркіліс
Орталық Азия үшін бұл оқиғада басқа нәрсе маңызды: бір елдегі апат көрші елдердегі сервистерді тоқтатты. Yandex Uzbekistan сервистер бөлінген инфрақұрылымда жұмыс істейтінін түсіндірді: бір елде іркіліс болғанда жүктеме басқа өңірлерге ауысады, сол жерде де қателер басталады. Өзбекстан, Қазақстан және Қырғызстан зардап шекті. Ташкентте жолаушылар не көлікті, не бағаны көре алмады, жүргізушілер «Яндекс Про» қосымшасын аша алмады, навигация мен автобустарды бақылау жұмыс істемеді. Yandex Uzbekistan басшысы Иззат Шукуров пайдаланушылардан кешірім сұрап, төлемдер мен төлемақыларды жеке қарастыруға уәде берді.
Бөлінген жүйенің федеративті жүйеден айырмашылығы осы жерде жақсы көрінеді. Яндекстің серверлері әр жерде тұр, бірақ біртұтас жүйе ретінде басқарылады. Сондықтан бір буындағы проблема ешқандай шабуыл болмаған елдерге дейін жетті.
Ал бұдан бірнеше күн бұрын, 8–10 қазан аралығында, Өзбекстанның ең ірі маркетплейсі Uzum Market бір тәуліктен астам жұмыс істемеді. Тапсырыстар рәсімделмеді, сатушы кабинеті ашылмады, қоймалар мен тапсырыс беру пункттері тоқтап тұрды. Компанияның өзі іркілісті жоғары маусым алдында жаңа инфрақұрылымды сынаумен түсіндірді. Жергілікті БАҚ оның уақыты Yandex Cloud-тағы апатпен тұспа-тұс келгенін байқады, бірақ Uzum Яндекс инфрақұрылымын пайдаланатынын растамаған, сондықтан тікелей байланыс туралы айтуға болмайды. Тоқтап қалудың құны онсыз да көрініп тұр. Компания тапсырыстарды сақтау мерзімін ұзартуға, сатып алушыларға промокодтар таратуға, сатушыларды ай соңына дейін логистика ақысынан босатуға және тапсырыс беру пункттерінің иелеріне жіберіп алған пайдасын өтеуге мәжбүр болды.
Осыдан Қазақстандағы кез келген компанияға сұрақ туындайды. Ертең жұмыс хат алмасуыңыз жүретін сервис істен шықса, адамдарды қалай жинайсыз?
Федерация: Еуропа не таңдады
Инфрақұрылымның барлық қабатының ішінде байланыс, бәлкім, ең сезімталы. Таксисіз бір күн өмір сүруге болады. Ал апат кезінде команда келісетін арнасыз болмайды.
Бұл қалай жұмыс істейді
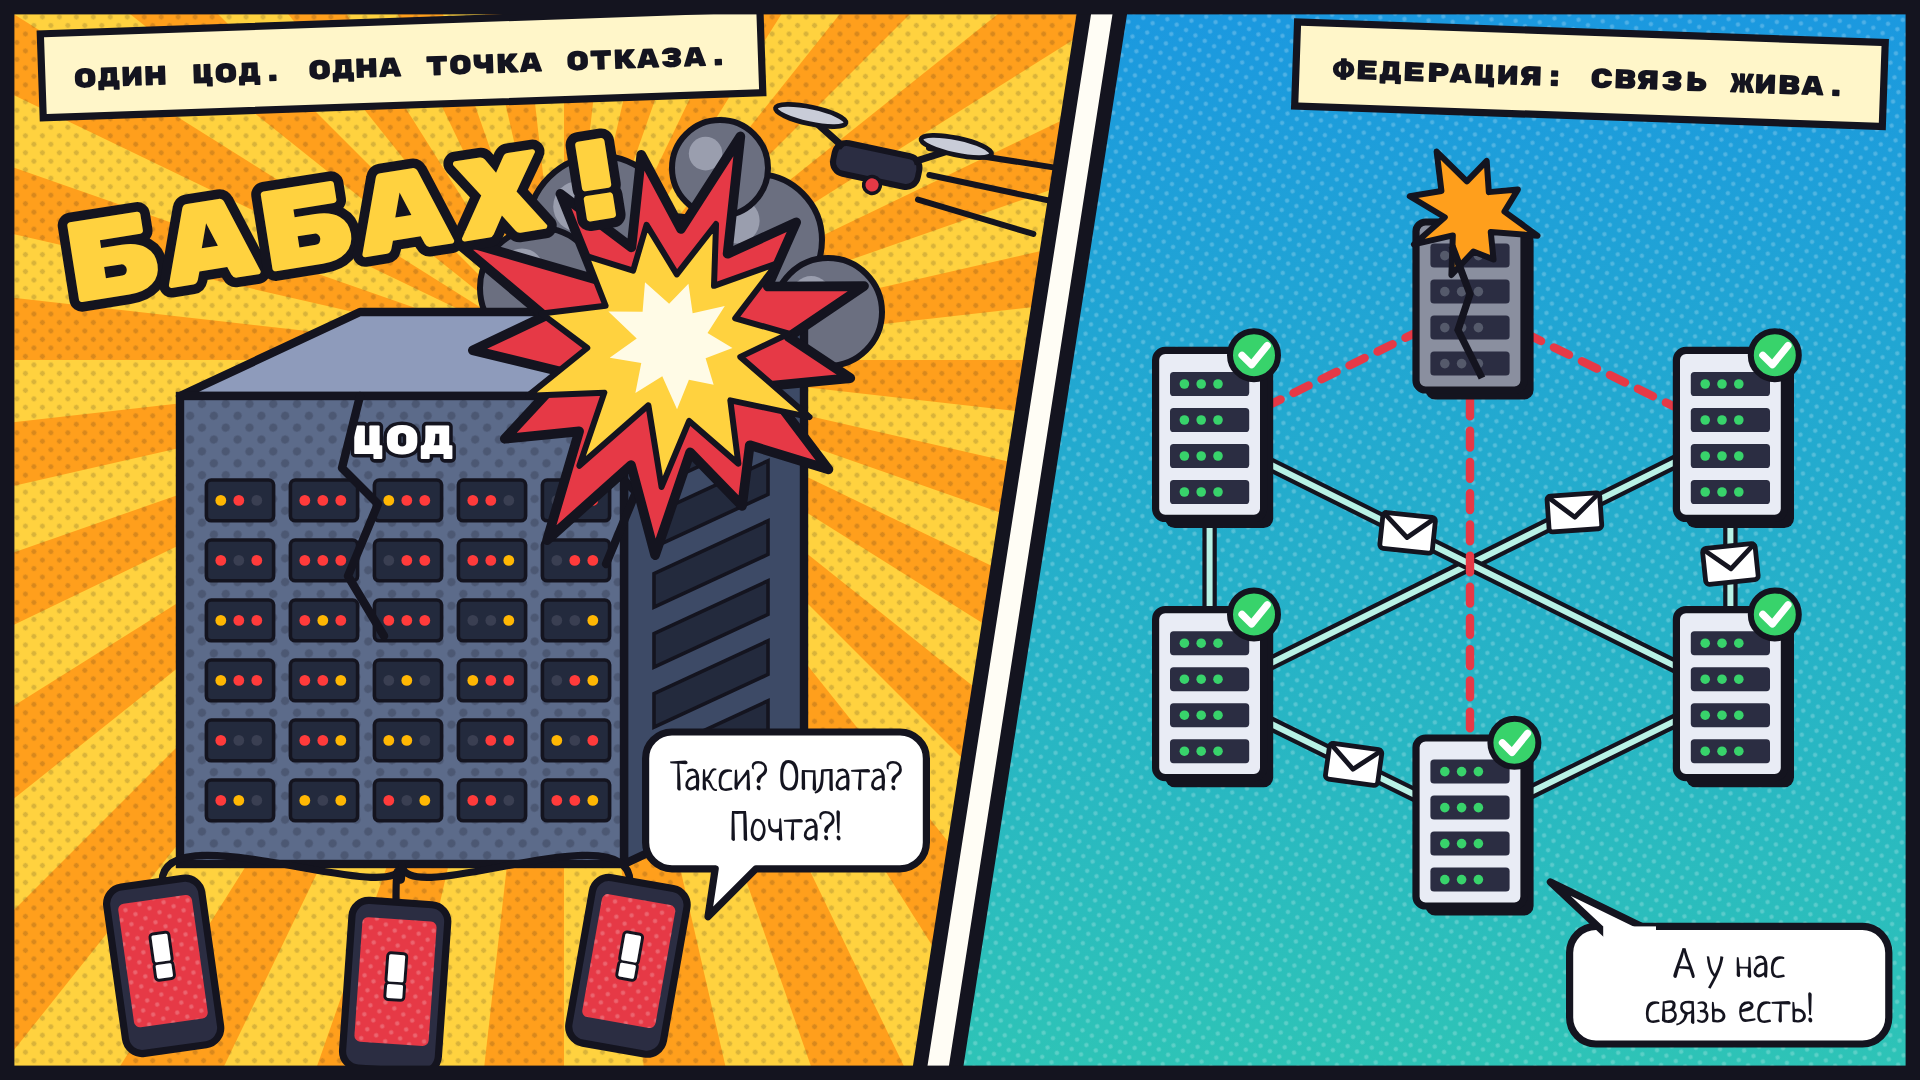
Орталықтандырылған сервисте барлық ұйымның барлық пайдаланушысы бір иесінің бір платформасында болады. Федеративті жүйеде әр ұйымның өз сервері, өз деректері және өз ережелері бар. Серверлер ортақ хаттама арқылы хабар алмасады, оның үстіне тек өздері сенетін серверлермен ғана. Электрондық пошта ондаған жылдар бойы осылай жұмыс істейді: біреудің пошта сервері істен шықса, әлемнің қалған бөлігінде хаттар жүре береді.
| Орталықтандырылған сервис | Федеративті жүйе | |
| Провайдердің ДӨО-сына соққы | Барлық клиент бірден тоқтайды | Бір түйін тоқтайды, қалғандары жұмыс істейді |
| Серверді бұзу | Барлық клиенттің деректерін ашады | Бір ұйымның деректерін ашады |
| Деректер қайда сақталады | Провайдерде, оның юрисдикциясында | Әр ұйымда, оның периметрінде |
| Серіктестермен байланыс | Барлығы бір сервисте отыруы керек | Серверлер арасындағы сенімді қосылымдар арқылы |
| Жеткізушіні ауыстыру | Бүкіл ұйым көшеді | Түйін ауыстырылады, байланыстар сақталады |
Федерацияның да өз құны бар. Оны құру күрделірек және әр түйінді біреу қадағалап отыруы керек: ұйымның өзі немесе оның интеграторы. Есесіне бір апат немесе бір шабуыл енді бәрін бірден тоқтата алмайды.
Еуропа не істеп жатыр
Соңғы екі жылда ЕО-дағы федеративті байланыс эксперимент болудан қалды.
2026 жылғы ақпанда Еуропалық комиссия резервтік арна ретінде ашық Matrix хаттамасына негізделген ішкі байланыс жүйесін дайындап жатқанын растады. Еуропарламентпен байланыс қазірдің өзінде жұмыс істеп тұр. Маусымда технологиялық егемендік туралы хабарламасында (COM(2026) 503) Комиссия бұл платформаны іске қосылған деп атайды және Еуропаның цифрлық ортасы «үйлесімді, тасымалданатын және ашық стандарттарға негізделген» болуы керек деп тікелей жазады.
Жекелеген елдер бұл жолға ертерек түсті. Францияның мемлекеттік мессенджері Tchap министрліктерді байланыстырады, онда 300 мыңнан астам пайдаланушы бар. Германияда осы хаттамада Бундесвердің BwMessenger жүйесі (100 мыңнан астам белсенді пайдаланушы) және ондаған мың тәуелсіз денсаулық сақтау ұйымы байланысатын TI-Messenger жұмыс істейді. Бельгия 2026 жылғы наурызда мемлекеттік қызметшілер мен әскерилерге арналған BEAM-ді іске қосты және уақыт өте келе 750 мыңға дейін адамды қосуды көздейді. НАТО да осы тәсілді NICE2 жобасында кәдімгі мессенджерлердің баламасы ретінде сынап жатыр.
Еуропалықтардың уәждері әбден практикалық. Олар бір жеткізушіге және бір юрисдикцияға тәуелді болғысы келмейді, деректерді өздерінде сақтағысы келеді және сонымен бірге ведомстволар мен елдер арасында еркін байланысқысы келеді. Matrix тең құрылтайшысы Мэтью Ходжсон мұны былай тұжырымдады: цифрлық егемендік «идеологиялық мақсаттан кенеттен туындаған нақты қажеттілікке айналды».
Бұл Қазақстанға не береді
Федерация Қазақстанның деректерді локализациялау талаптарымен жақсы үйлеседі. Әр ұйымның деректері ел ішіндегі өз серверлерінде қалады, бірақ бір ұлттық ДӨО-ға жинақталмайды. Министрліктер, ұлттық компаниялар, банктер мен мердігерлер тікелей байланысады, бірақ әрқайсысы өз түйінін өзі басқарады. Көрші елдердегі серіктестерді сенімді қосылымдар арқылы қосуға болады, әрі хат алмасуды бөтен бұлтқа бермеуге болады.
Біздің өңірде де мұндай шешімдер бар. Мысалы, біздің команда әзірлеп жатқан aXtura: мессенджері, қоңыраулары, бейнеконференциялары және ішкі сервистері бар корпоративтік платформа. Оның артында финдік Astrokvantit Oy және Astana Hub қатысушысы, қазақстандық «Астрокванта» ЖШС тұр, ал 1.0 нұсқасын біз 2026 жылы шығардық. Бұл міндетті өзімізде қалай шешкенімізді айтайық.
Оны толығымен тапсырыс берушінің серверлеріне, оның елінде және оның бақылауында орнатуға болады. Ондаған мың адам жұмыс істейтін ірі компаниялар үшін мұндай орнату апатқа төзімді нұсқада өрістетіледі: серверлер бірнеше алаңда тұрады және олардың бір бөлігі өрт, электр қуатының өшуі немесе дрон соққысы салдарынан істен шықса, компания ішіндегі байланыс жұмысын жалғастырады. aXtura серіктестермен, мердігерлермен және мемлекеттік органдармен федерация арқылы байланысады. Әр тараптың өз орнатуы, өз ережелері мен қолжетімділік құқықтары бар, бір түйіннің істен шығуы немесе бұзылуы қалғандарына әсер етпейді. Көрші елдердегі үйлесімді жүйелерге де қосылуға болады.
Бірақ мәселе біздің немесе басқа біреудің өнімінде емес. Еуропа бұл қағидатты қабылдап қойды: ұйымның жұмыс байланысы бөтен деректер орталығының үстіндегі дронға немесе бөтен автоматикадағы қатеге тәуелді болмауы керек.
Не істеу керек
Бұлттан бас тартудың қажеті жоқ. Міндет қарапайымырақ: бір алаңның, бір провайдердің немесе бір әкімші есептік жазбасының жоғалуы жұмысты тоқтатпайтындай етіп бәрін ұйымдастыру.
1. Тәуелділіктер картасын жасаңыз. Әрбір маңызды жүйенің қай провайдерде, қай өңірде және қай алаңда жұмыс істейтінін анықтаңыз. Көбіне пошта, мессенджер және есеп жүйесі бір ДӨО-да тұрғаны белгілі болады.
2. Көшірмелерді басқа жерде сақтаңыз және олардан қалпына келтіруге болатынын тексеріңіз. Көшірме басқа алаңда, жақсысы басқа провайдерде тұруы керек, ал кем дегенде бір нұсқасын өзгертулерден қорғаған немесе желіден мүлде ажыратқан жөн. Кореядағы 858 ТБ дәл «тым көп» болғандықтан көшірілмеген.
3. Маңызды жүйелерді әртүрлі қалаларға бөліп орналастырыңыз. Репликациясы және пысықталған ауысу тәртібі бар кемінде екі алаң қажет. Егер резервке бірде-бір рет шын мәнінде ауыспасаңыз, апат кезінде ол, сірә, жұмыс істемейді.
4. Байланыс үшін федеративті архитектураны таңдаңыз. Жоғарыда сипатталғандай, әр ұйымның өз түйіні және серіктестермен сенімді қосылымдар.
5. Бірыңғай басқару нүктесін жойыңыз. Әкімшілер құқықтарын бөліңіз, кіру үшін аппараттық кілттер енгізіңіз, желіні сегменттеңіз. Мониторингке ЖИ-ді қосыңыз: машина жылдамдығымен жүретін шабуылды адам қолмен қуып жете алмайды.
6. Апаттық режимде қалай жұмыс істейтініңізді алдын ала шешіңіз. Негізгі ДӨО-сыз қандай функциялар жұмыс істеуі керек және бәрі істен шықса, команда қай арна арқылы байланысады. Бұл арна сол инфрақұрылымға тәуелді болмауы керек.
Бұл Қазақстан мен Орталық Азия үшін нені білдіреді
Қазақстан дербес деректерді ел ішінде сақтауды талап етеді («Дербес деректер және оларды қорғау туралы» Заңның 12-бабы, № 94-V), ал мемлекеттік және аса маңызды жүйелерге «Ақпараттандыру туралы» Заңның жеке нормалары қолданылады. 2025–2026 жылдары Цифрлық кодекс пен «Жасанды интеллект туралы» Заң қабылданды. Қазір мемлекеттік органдарға шифрлау кілттері Қазақстанда қалған жағдайда Cloud First қағидаты бойынша бұлтқа көшуге рұқсат беретін жоба талқыланып жатыр.
Локализация деректерге кімнің заңдары қолданылатыны туралы сұраққа жауап береді. Деректердің апаттан аман қалатын-қалмайтынын ол шешпейді. Егер бүкіл елдің деректері физикалық түрде бірнеше үлкен ДӨО-да жатса, тәуекел тек шоғырлана түседі. Корея оқиғасы дәл осындай: бәрі өз елінде, бірақ бір ғимаратта сақталған. Ал Яндекс іркілісі екінші қырын көрсетті: қазақстандық пайдаланушылардың деректері Қазақстанда жатты, бірақ сервистің өзі басқа елдегі деректер орталықтарына тәуелді болды.
Бұдан бірнеше практикалық қорытынды шығады. Деректерді елде сақтау оларды бір жерде сақтау дегенді білдірмейді: Астанадағы жүйе үшін Алматыда резервтік алаң болуы және керісінше норма болуы керек. Транзит туралы да ұмытпаған жөн: өңір трафигінің едәуір бөлігі аз ғана магистраль арқылы өтеді, бір кабельдің зақымдануы деректер орталықтарының өзі бүтін болса да шетелдік сервистерді үзіп тастауы мүмкін. Яндекс іркілісі тағы бір сценарий қосты: мұнда пайдаланылатын сервис басқа елдегі апат салдарынан істен шығуы мүмкін. Соңында, тұрақтылықты сатып алуларға енгізуге болады. Мемлекеттік және квазимемлекеттік тапсырыс берушілер техникалық тапсырмада тексерілген қалпына келтіру жоспарын, көшірмелерді бөлек сақтауды және өз серверлерінде орнату мүмкіндігін талап етуге құқылы.
Орталық Азия цифрлық инфрақұрылымды көп елден кейінірек салып жатыр, мұның да артықшылығы бар. Оны Кореяға тура келгендей үлкен апаттан кейін қайта жасаудың орнына, бірден бөлінген етіп жобалауға болады.
В воскресенье, 11 октября, в Алматы и других городах Казахстана нельзя было вызвать Яндекс Такси, а курьеры остались без заказов. В Яндекс Go сообщили, что сервисы временно недоступны, и назвать сроки восстановления не смогли. В то же утро не работало такси в Ташкенте, перебои были в Кыргызстане. Причина находилась за тысячи километров, в России: там после атак беспилотников пострадали дата-центры Яндекса.
При этом компания напомнила, что персональные данные казахстанских пользователей хранятся на серверах в Казахстане. Данные были дома, а сервис всё равно лёг. По словам Яндекса, «технические неполадки в одном из компонентов могут влиять на доступность сервисов в нескольких странах».
За последний год это уже не первая такая история. В Южной Корее пожар в одном государственном ЦОД остановил 647 госсервисов. На Ближнем Востоке дроны вывели из строя три дата-центра AWS, и часть данных в Бахрейне так и не удалось вернуть. А ИИ-агенты уже сами ведут кибератаки, и людям остаётся только присматривать за ними.
У всех этих случаев одна природа: когда многое держится на одной точке, её потеря бьёт по всем сразу. Ниже разбираем, что именно произошло, почему Европа переводит государственную связь на федеративные системы и что из этого стоит взять Казахстану
Когда удобство стало риском
Десять лет подряд складывать всё в несколько больших дата-центров было разумно. Так дешевле, проще в администрировании, а мощности получаются такие, какие одна компания сама не построит. Но чем больше людей опирается на одну площадку, тем больнее её падение.
И в последние годы у этой модели появились новые проблемы. Дата-центры стали военными целями: инфраструктура, на которой работают банки, госуслуги и связь, попадает под дроны наравне с электростанциями. Атакующие получили ИИ, и небольшая группа теперь способна одновременно искать слабые места в десятках организаций. А зависимости стали почти невидимыми: компания часто не знает, что её мессенджер, CRM и платёжный сервис работают в одном регионе одного провайдера. Узнаёт она об этом в тот день, когда провайдер падает.
Резервная копия в том же здании или у того же провайдера от всего этого не спасает.
Огонь, дроны и кабели
Чтобы остановить цифровой сервис, его не обязательно взламывать. Достаточно оставить серверы без питания, охлаждения или связи. Вот как это выглядело в последние годы.
| Когда | Что произошло | Чем закончилось |
| Март 2026 | Дроны ударили по двум ЦОД AWS в ОАЭ и одному в Бахрейне | Долгие сбои облачных сервисов. В сентябре AWS признала, что данные, хранившиеся только в Бахрейне, вернуть не получится |
| Сентябрь 2025 | В государственном ЦОД NIRS в Тэджоне (Южная Корея) загорелись литий-ионные батареи | Остановлены 647 госсервисов, уничтожены 96 систем. Хранилище чиновников на 858 ТБ не имело резервной копии |
| Сентябрь 2025 | В Красном море оборвались несколько подводных кабелей | Выросли задержки Microsoft Azure между Азией и Европой, интернет сбоил в Азии и на Ближнем Востоке |
| Октябрь 2022 | Пожар в ЦОД SK C&C в Пангё (Южная Корея) | На несколько часов легли KakaoTalk (около 53 млн пользователей) и часть сервисов Naver |
Резерв во всех этих случаях был, только не там, где понадобился. В Корее около 40% из 1600 государственных систем работали на одной площадке без зеркала, и восстановление растянулось на недели. Данные в Бахрейне сохранили только те клиенты AWS, кто заранее держал копии в других регионах.
ИИ на стороне атакующих
В середине сентября 2025 года компания Anthropic обнаружила кампанию кибершпионажа, в которой большую часть работы делал ИИ-агент. Он сам искал уязвимости, писал эксплойты и собирал пароли. По оценке компании, на агента пришлось 80–90% тактических действий, люди подключались только в ключевые моменты. Под прицелом были около 30 организаций, от технологических корпораций и банков до госорганов, и в нескольких случаях взлом удался.
Для централизованных систем это плохая новость. Найти вход в крупного провайдера стало дешевле и быстрее, а выигрыш остался прежним: доступ сразу ко всем его клиентам. Агент работает круглосуточно и по многим целям сразу, поэтому защита, привыкшая к человеческому темпу, замечает атаку позже. А главной мишенью становятся точки управления: учётные записи администраторов, облачные консоли, единые системы входа. Чем больше на них завязано, тем дороже обходится одна утечка.
Защита тоже пользуется ИИ, и это помогает. Но если вся система держится на одной точке, одной удачной атаки по-прежнему достаточно.
Когда всё ломается без всякой атаки
Злой умысел даже не обязателен. Два крупнейших сбоя последних лет начались с обычных технических ошибок.
В июле 2024 года неудачное обновление антивируса CrowdStrike вывело из строя около 8,5 млн компьютеров на Windows. Это меньше процента всех таких машин, но встали авиакомпании, банки, железные дороги и магазины. То есть как раз те, кто управляет своим парком централизованно через одного поставщика.
В октябре 2025 года в самом популярном регионе AWS, us-east-1, редкая ошибка в автоматике DNS оставила без адреса базу данных DynamoDB. Вслед за ней отказали запуск серверов, функции Lambda и балансировщики нагрузки. У некоторых клиентов проблемы тянулись до 15 часов.
Пострадавшие в обоих случаях ничего не нарушали. Они просто зависели от одного поставщика или одного региона и не могли быстро переключиться. Если такой ущерб наносят случайные ошибки, от намеренной атаки на ту же точку стоит ждать не меньшего.
Сбой Яндекса: 11–12 октября 2026 года
Пока мы работали над этим текстом, появился пример гораздо ближе к дому. 11–12 октября перестала работать почти вся экосистема Яндекса: Такси, Еда, Алиса, КиноПоиск, Яндекс Пэй, часть функций Яндекс 360. В компании коротко сообщили: «Инфраструктура наших дата-центров повреждена». После атаки беспилотников аварийно остановился ЦОД во Владимирской области. Незадолго до этого пострадали площадки в Калужской и Рязанской областях, а 8 октября Yandex Cloud сообщал о проблемах с электропитанием в одной из зон доступности.
Платежи, такси, доставка, почта и файлы у Яндекса живут на общей инфраструктуре, поэтому и отказали вместе. Только на Яндекс Пэй и Яндекс Go на одном сайте мониторинга за сутки пожаловались около 7500 раз. Проблемы были и у сторонних компаний, которые объяснили их аварией у инфраструктурного партнёра. Сервисы поднимали по очереди, начиная с самых массовых. К вечеру заработали Поиск, Карты, Такси и Почта, а сроков восстановления платёжного сервиса так и не назвали.
Сбой без границ
Для Центральной Азии в этой истории главное другое: авария в одной стране остановила сервисы в соседних. В Yandex Uzbekistan объяснили, что сервисы работают на распределённой инфраструктуре: когда в одной стране случается сбой, нагрузка перетекает в другие регионы, и там тоже начинаются ошибки. Пострадали Узбекистан, Казахстан и Кыргызстан. В Ташкенте пассажиры не видели ни машин, ни цен, водители не могли открыть «Яндекс Про», не работали навигация и отслеживание автобусов. Глава Yandex Uzbekistan Иззат Шукуров извинился перед пользователями и пообещал отдельно разобраться с платежами и выплатами.
Здесь хорошо видно, чем распределённая система отличается от федеративной. Серверы Яндекса стоят в разных местах, но управляются как единое целое. Поэтому проблема в одном звене докатилась до стран, где никаких атак не было.
А за несколько дней до этого, с 8 по 10 октября, больше суток не работал Uzum Market, крупнейший маркетплейс Узбекистана. Не оформлялись заказы, не открывался кабинет продавца, стояли склады и пункты выдачи. Сама компания объяснила сбой тестированием новой инфраструктуры перед высоким сезоном. Местные СМИ заметили, что по времени он совпал с аварией в Yandex Cloud, но Uzum не подтверждал, что пользуется инфраструктурой Яндекса, так что говорить о прямой связи нельзя. Цена простоя видна и без этого. Компании пришлось продлить хранение заказов, раздать промокоды покупателям, освободить продавцов от платы за логистику до конца месяца и компенсировать упущенную прибыль владельцам пунктов выдачи.
Отсюда вопрос к любой компании в Казахстане. Если завтра ляжет сервис, через который идёт ваша рабочая переписка, как вы соберёте людей?
Федерация: что выбрала Европа
Из всех слоёв инфраструктуры связь, пожалуй, самый чувствительный. Без такси можно прожить день. Без канала, по которому команда договаривается во время аварии, нельзя.
Как это устроено
В централизованном сервисе все пользователи всех организаций живут на одной платформе одного владельца. В федеративной системе у каждой организации свой сервер, свои данные и свои правила. Серверы обмениваются сообщениями по общему протоколу, причём только с теми, кому доверяют. Так десятилетиями работает электронная почта: если у кого-то упал почтовый сервер, письма в остальном мире продолжают ходить.
| Централизованный сервис | Федеративная система | |
| Удар по ЦОД провайдера | Встают все клиенты сразу | Встаёт один узел, остальные работают |
| Взлом сервера | Открывает данные всех клиентов | Открывает данные одной организации |
| Где лежат данные | У провайдера, под его юрисдикцией | У каждой организации, в её периметре |
| Связь с партнёрами | Все должны сидеть в одном сервисе | Через доверенные соединения между серверами |
| Смена поставщика | Переезд всей организации | Узел меняют, связи остаются |
У федерации есть своя цена. Её сложнее строить, и за каждым узлом кто-то должен следить: сама организация или её интегратор. Зато одна авария или одна атака уже не может остановить всех сразу.
Что делает Европа
За последние два года федеративная связь в ЕС перестала быть экспериментом.
В феврале 2026 года Еврокомиссия подтвердила, что готовит внутреннюю систему связи на открытом протоколе Matrix в качестве резервного канала. Соединение с Европарламентом уже работает. В июне, в сообщении о технологическом суверенитете (COM(2026) 503), Комиссия уже называет эту платформу запущенной и прямо пишет, что цифровая среда Европы должна быть «совместимой, переносимой и основанной на открытых стандартах».
Отдельные страны пошли по этому пути раньше. Французский государственный мессенджер Tchap связывает министерства, в нём больше 300 тысяч пользователей. В Германии на том же протоколе работают BwMessenger Бундесвера (больше 100 тысяч активных пользователей) и TI-Messenger, через который общаются десятки тысяч независимых организаций здравоохранения. Бельгия в марте 2026 года запустила BEAM для госслужащих и военных и рассчитывает со временем подключить до 750 тысяч человек. НАТО пробует тот же подход в проекте NICE2 как замену обычным мессенджерам.
Мотивы у европейцев вполне практичные. Они не хотят зависеть от одного поставщика и одной юрисдикции, хотят хранить данные у себя и при этом свободно общаться между ведомствами и странами. Сооснователь Matrix Мэтью Ходжсон сформулировал это так: цифровой суверенитет «превратился из идеологической цели во внезапную конкретную потребность».
Что это даёт Казахстану
Федерация хорошо сочетается с казахстанскими требованиями к локализации. Данные каждой организации остаются на её серверах внутри страны, но не сводятся в один национальный ЦОД. Министерства, нацкомпании, банки и подрядчики общаются напрямую, но каждый сам управляет своим узлом. Партнёров из соседних стран можно подключить через доверенные соединения и при этом не отдавать переписку чужому облаку.
Такие решения есть и в нашем регионе. Например, aXtura, которую разрабатывает наша команда: корпоративная платформа с мессенджером, звонками, видеоконференциями и внутренними сервисами. Ее создало казахстанское ТОО «Астрокванта», участник Astana Hub, при участиии финской компании Astokvantit Oy а версию 1.0 мы выпустили в 2026 году. Расскажем, как эта задача решена у нас.
Её можно целиком установить на серверах заказчика, в его стране и под его контролем. Для крупных компаний, где работают десятки тысяч человек, такая установка разворачивается в катастрофоустойчивом варианте: серверы стоят на нескольких площадках, и если часть из них выйдет из строя из-за пожара, отключения питания или удара дрона, связь внутри компании продолжит работать. С партнёрами, подрядчиками и госорганами aXtura связывается через федерацию. У каждой стороны своя установка, свои правила и права доступа, и сбой или взлом одного узла не задевает остальных. Можно подключиться и к совместимым системам в соседних странах.
Но дело не в нашем или чьём-то ещё продукте. Европа уже приняла сам принцип: рабочая связь организации не должна зависеть от дрона над чужим дата-центром или ошибки в чужой автоматике.
Что делать
Отказываться от облаков не нужно. Задача скромнее: устроить всё так, чтобы потеря одной площадки, одного провайдера или одной учётной записи администратора не останавливала работу.
1. Нарисуйте карту зависимостей. Для каждой важной системы выясните, у какого провайдера, в каком регионе и на какой площадке она работает. Нередко оказывается, что почта, мессенджер и учётная система стоят в одном и том же ЦОД.
2. Храните копии в другом месте и проверяйте, что из них можно восстановиться. Копия должна лежать на другой площадке, лучше у другого провайдера, а хотя бы одну версию стоит защитить от изменений или вообще отключить от сети. Корейские 858 ТБ не копировали как раз потому, что их было «слишком много».
3. Разнесите важные системы по разным городам. Нужны хотя бы две площадки с репликацией и отработанным переключением. Если на резерв ни разу не переключались по-настоящему, в аварии он, скорее всего, не сработает.
4. Для связи выбирайте федеративную архитектуру. Свой узел у каждой организации и доверенные соединения с партнёрами, как сделано в aXtura и других федеративных плтформах .
5. Уберите единую точку управления. Разделите права администраторов, введите аппаратные ключи для входа, сегментируйте сеть. Подключите ИИ к мониторингу: атаку, которая идёт со скоростью машины, человек вручную не догонит.
6. Заранее решите, как будете работать в аварийном режиме. Какие функции должны жить без основного ЦОД и по какому каналу команда свяжется, если всё упало. Этот канал не должен зависеть от той же инфраструктуры.
Что это значит для Казахстана и Центральной Азии
Казахстан уже требует хранить персональные данные внутри страны (статья 12 Закона о персональных данных № 94-V), а для государственных и критически важных систем действуют отдельные нормы Закона об информатизации. В 2025–2026 годах приняты Цифровой кодекс и Закон об искусственном интеллекте. Сейчас обсуждается проект, который разрешит госорганам переходить в облако по принципу Cloud First, если ключи шифрования останутся в Казахстане.
Локализация отвечает на вопрос, чьи законы действуют на данные. Переживут ли они аварию, она не решает. Если данные всей страны физически лежат в нескольких больших ЦОД, риск только сгущается. Корейская история именно такая: всё хранилось у себя, но в одном здании. А сбой Яндекса показал другую сторону: данные казахстанских пользователей лежали в Казахстане, но сам сервис зависел от дата-центров в другой стране.
Из этого следует несколько практических вещей. Хранить данные в стране не значит хранить их в одном месте: резервная площадка в Алматы для системы в Астане и наоборот должна стать нормой. Не стоит забывать про транзит: заметная часть трафика региона идёт по небольшому числу магистралей, и повреждение одного кабеля может отрезать зарубежные сервисы, даже если сами дата-центры целы. Сбой Яндекса добавил ещё один сценарий: сервис, которым пользуются здесь, может отказать из-за аварии в другой стране. Наконец, устойчивость можно закладывать в закупки. Государственные и квазигосударственные заказчики вправе требовать в техническом задании проверенный план восстановления, раздельное хранение копий и возможность установки на собственных серверах.
Центральная Азия строит цифровую инфраструктуру позже многих, и в этом есть плюс. Её можно сразу проектировать распределённой, а не переделывать после большой аварии, как пришлось Корее.